弄了个小服务器准备二开这个项目,GitHub - Narratium/Narratium.ai: Open-source platform for AI-driven storytelling, worldbuilding, and immersive roleplay
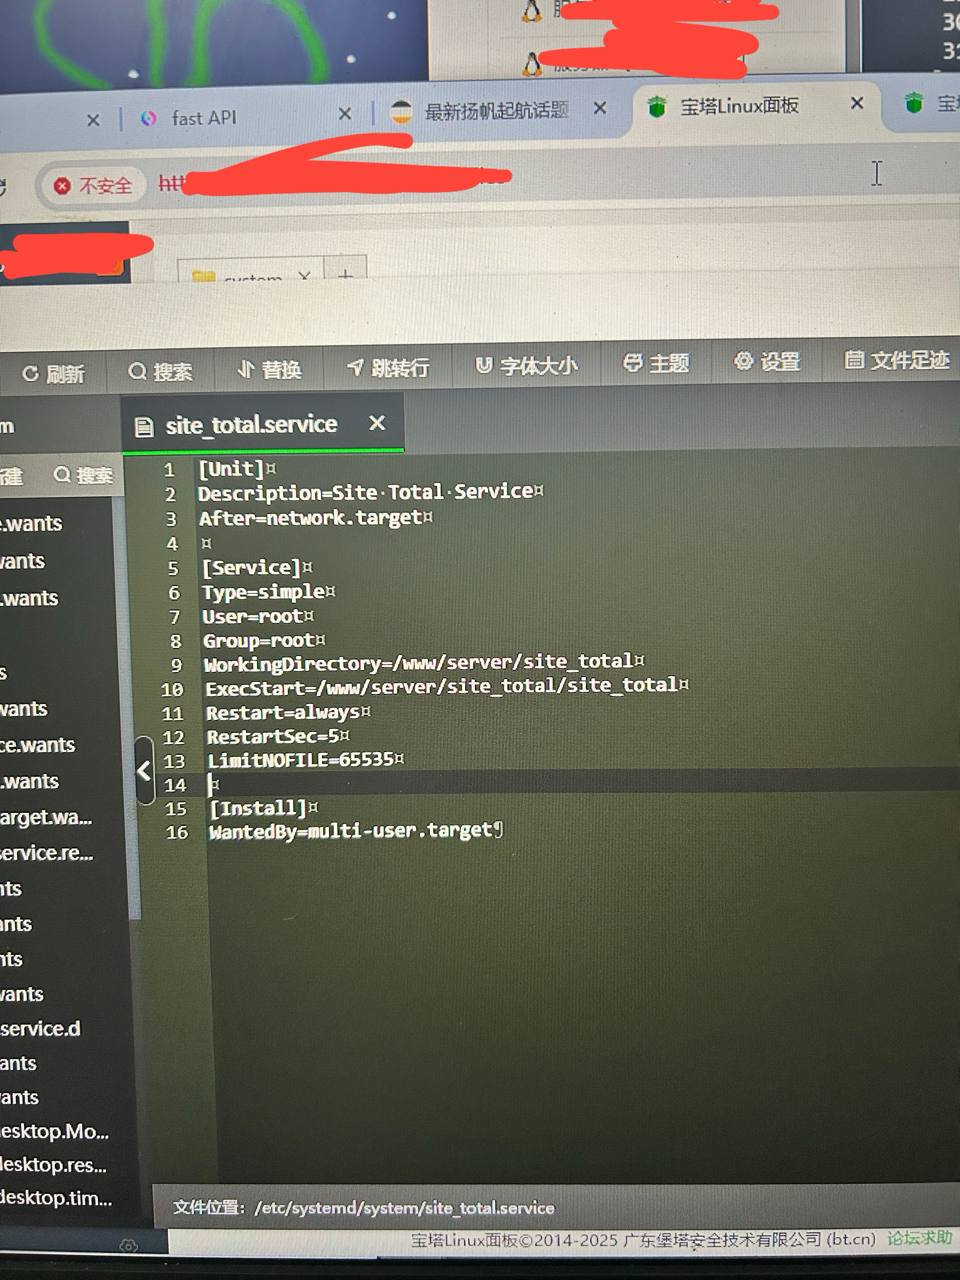
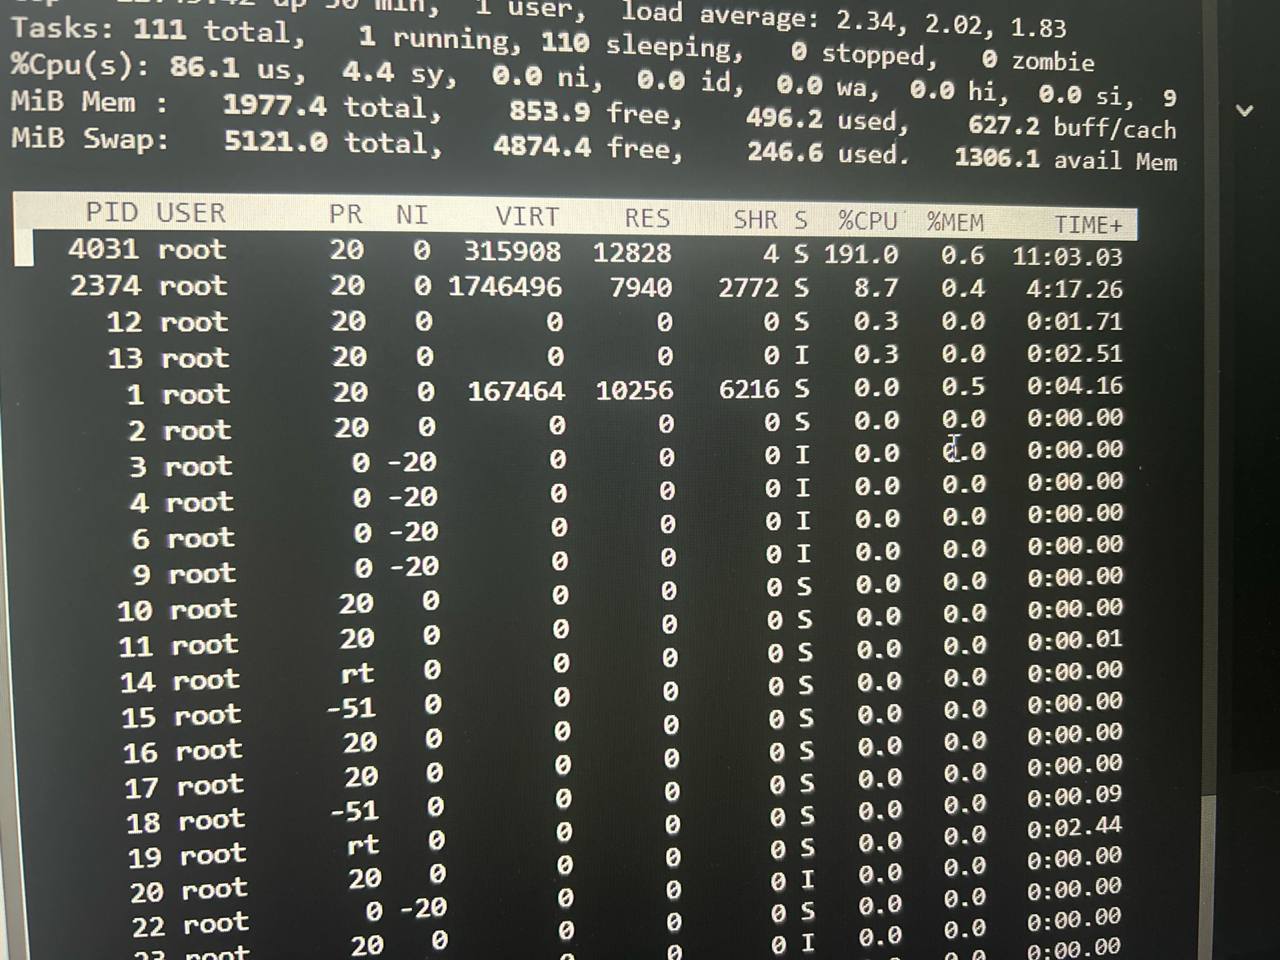
然后不知道从哪来的挖矿木马就植入到服务器里了,我勒个豆,像橡皮糖一样,甩都甩不掉。这咋防啊,删掉又跑回来了。
6 个赞

 服务器我今晚才买的
是我,我是黑客。
我cao,黑客!
1 个赞
啊? 刚装完是怎么精准的找到木马装进去的 
就是说啊,就离谱,我都不敢相信。我就装了上面那个项目
1 个赞
难道说,是我半夜一个人开放端口调试的时候,被机器扫到了那个项目的上传漏洞,然后给传了木马提权了 
1 个赞
复盘一下开机之后的操作,公钥植入这个还挺高级。
也不对啊,那个开源项目都没有上传文件的端口
1 个赞
开机之后我就部署了环境和项目,开启了开发模式,难道是最近那个Next.js漏洞

1 个赞
最近都是next.js全网脚本都在不停扫,你的项目如果正好是问题版本,那被拿下分分钟的
我去怪不得,还好没图方便在生产服务器里开发
我的也是中了挖矿,用GEMINI,按他说的搞了个几个回合,让我重装。。
AI生成内容请截图发出呢
被拿下的原因就是项目里用了next.js
而且项目长期没有更新了,就这样部署的话很容易被再次拿下呢
怎么查出来的呀
佬为何不把next.js更新最新版呢,按理说最近闹挺火啊 ,还有最好把项目塞docker里,安全些
1 个赞
让ai修修看 我那是临时聊天,记录不见了,就是他是有root权限的,还植入了ssh公钥,然后根目录下有个启动文件,就是我发的那张图,是伪装的不符合命名规则
没注意看,光想着赶紧二开实现自己的想法了
cpu跑到100%了
就编辑掉改成直接截L站的图就好啦,不然容易吃举报啦0w0