在研究沉浸式插件时发现一个有意思的项目.
能够在用户调用外部大模型 API 时,为敏感信息提供安全防护,避免隐私或机密数据的泄露.
叫做OneAIFW 是一款本地轻量级 AI 防火墙.
有一个相关demo网址
各位佬在本地调用api前可以将其作为中间件,避免相关隐私泄露
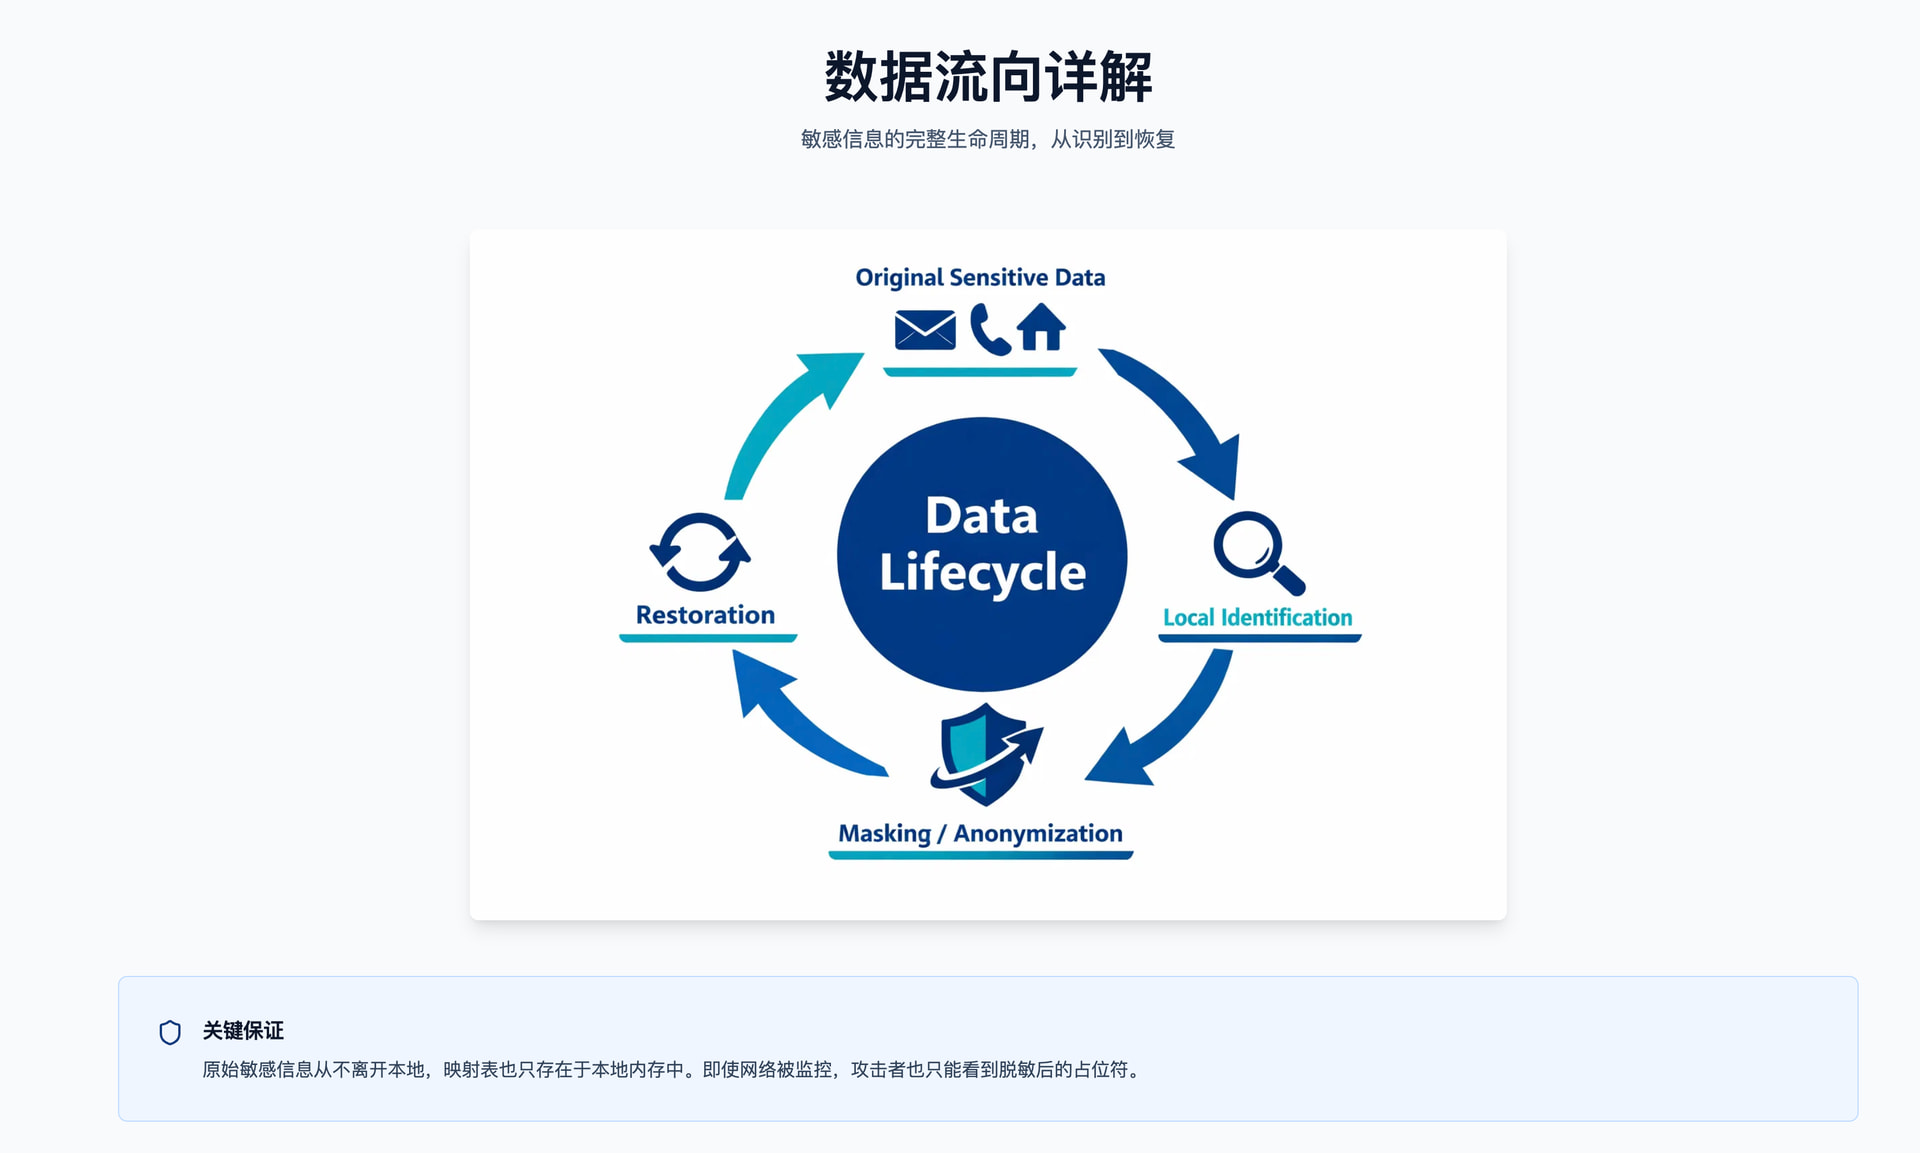
以下是用manus做的项目分析,将其可视化了.
在研究沉浸式插件时发现一个有意思的项目.
能够在用户调用外部大模型 API 时,为敏感信息提供安全防护,避免隐私或机密数据的泄露.
叫做OneAIFW 是一款本地轻量级 AI 防火墙.
有一个相关demo网址
各位佬在本地调用api前可以将其作为中间件,避免相关隐私泄露
以下是用manus做的项目分析,将其可视化了.
有点难懂唉,就是说测试生产环境可以让ai随便造了?
还是我等理解不够了 
看大致意思是在发送给api是会本地处理成占位符发给llm,然后收到llm的结果后进行还原
感觉有说法,可以避免害怕注意不到的内容让ai读取了。但是有个中间层会增加对话延迟,有利有弊吧
好东西。比如邮箱密码,数据库密码什么的,这样处理能更安全吧
看了一下意思是那些隐私数据,比如电话姓名等,会被这个中间件拦住加密或者直接用一些占位符代替,等llm传送回来的时候,中间件再把占位符复原。我个人感觉还是差点意思,这些个人信息大概率多数人也不会真的写在开发里面吧,可能多数人更想要的还是整个项目都不泄露,比如自己的创意,甚至更隐私的图片照片之类的也没有处理。
感谢大佬