哪吒监控探针存在 CVSS 评分为 9.1 的高危路径穿越漏洞
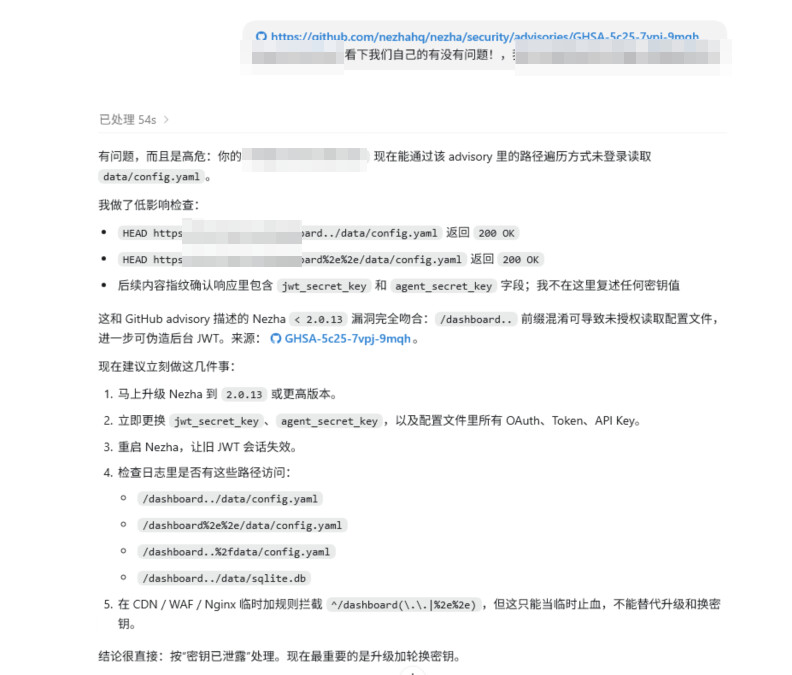
哪吒监控(Nezha)v2.0.13 以下版本存在严重未授权路径穿越漏洞,编号 CVE-2026-53519,CVSS 评分为 9.1 属高危级别。攻击者通过构造 GET 请求(如 /dashboard../data/config.yaml)即可读取配置文件,获取其中的 JWT 密钥。
哪吒监控探针存在 CVSS 评分为 9.1 的高危路径穿越漏洞
哪吒监控(Nezha)v2.0.13 以下版本存在严重未授权路径穿越漏洞,编号 CVE-2026-53519,CVSS 评分为 9.1 属高危级别。攻击者通过构造 GET 请求(如 /dashboard../data/config.yaml)即可读取配置文件,获取其中的 JWT 密钥。
没人用哪咤?这么大的漏洞没人一起聊聊?
我擦,我的面板真读到配置文件了
用这个/dashboard%2e%2e/data/config.yaml
看看咋修复 
看来用哪咤的佬友不多呀,都查查自己的面板吧,裸跑就是把钱权都拱手相让,这年头挣钱不易,分钟钟送人呀 
裸奔的不仅仅是网路,还是自己的钱包,甚至在当前严打下成为罪犯的工具而倾家荡产