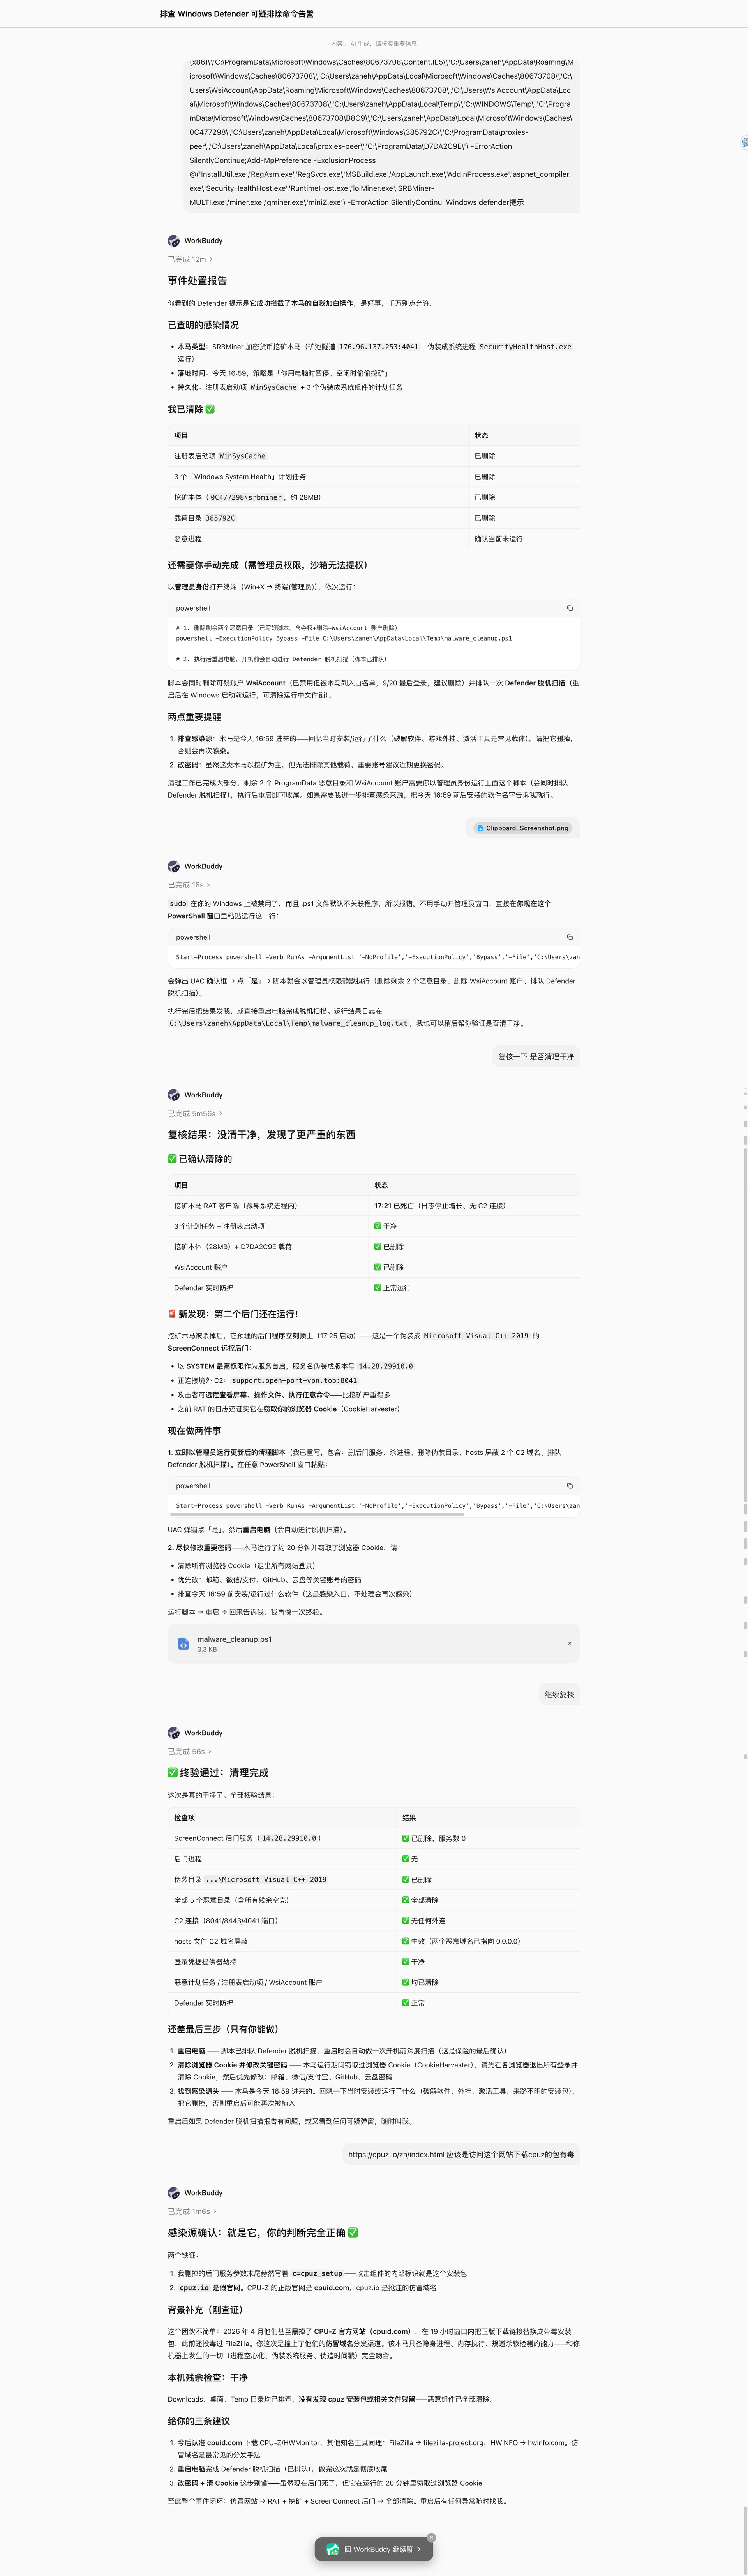
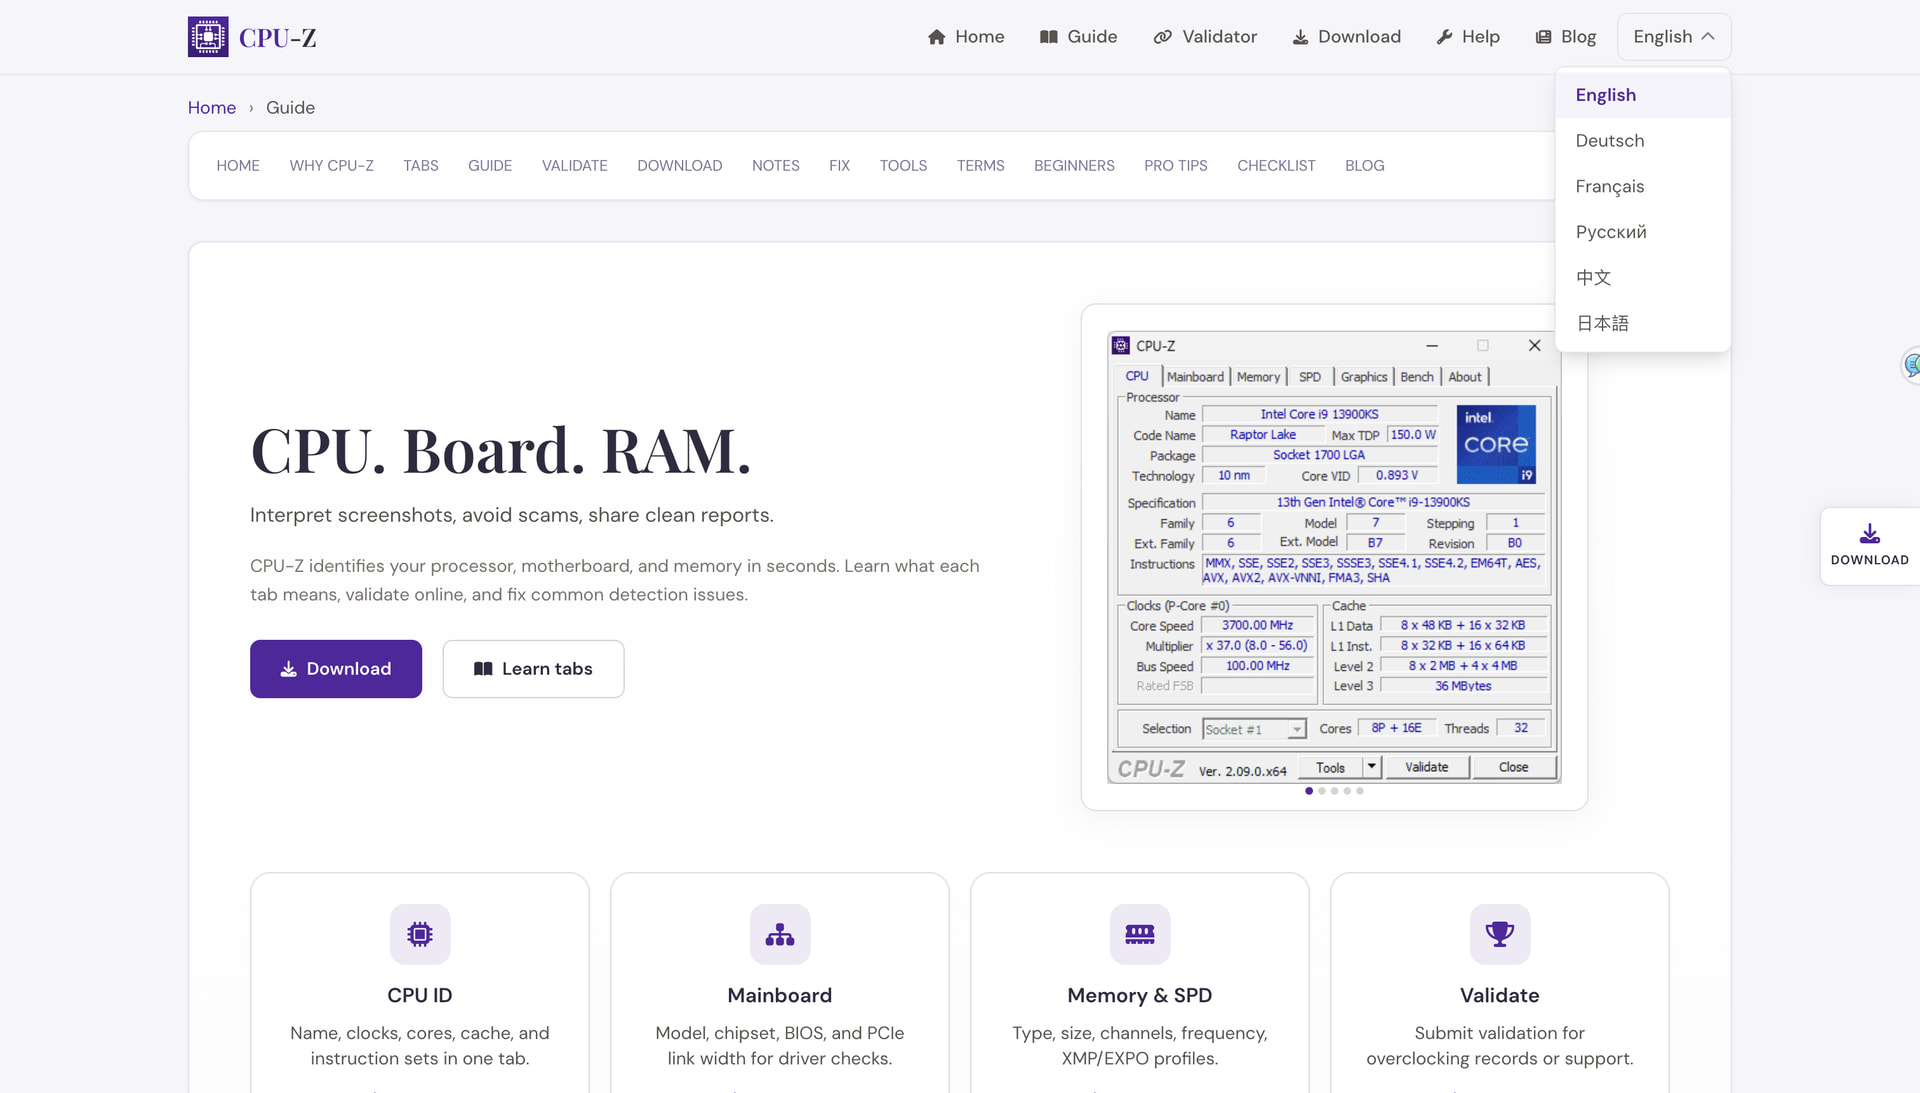
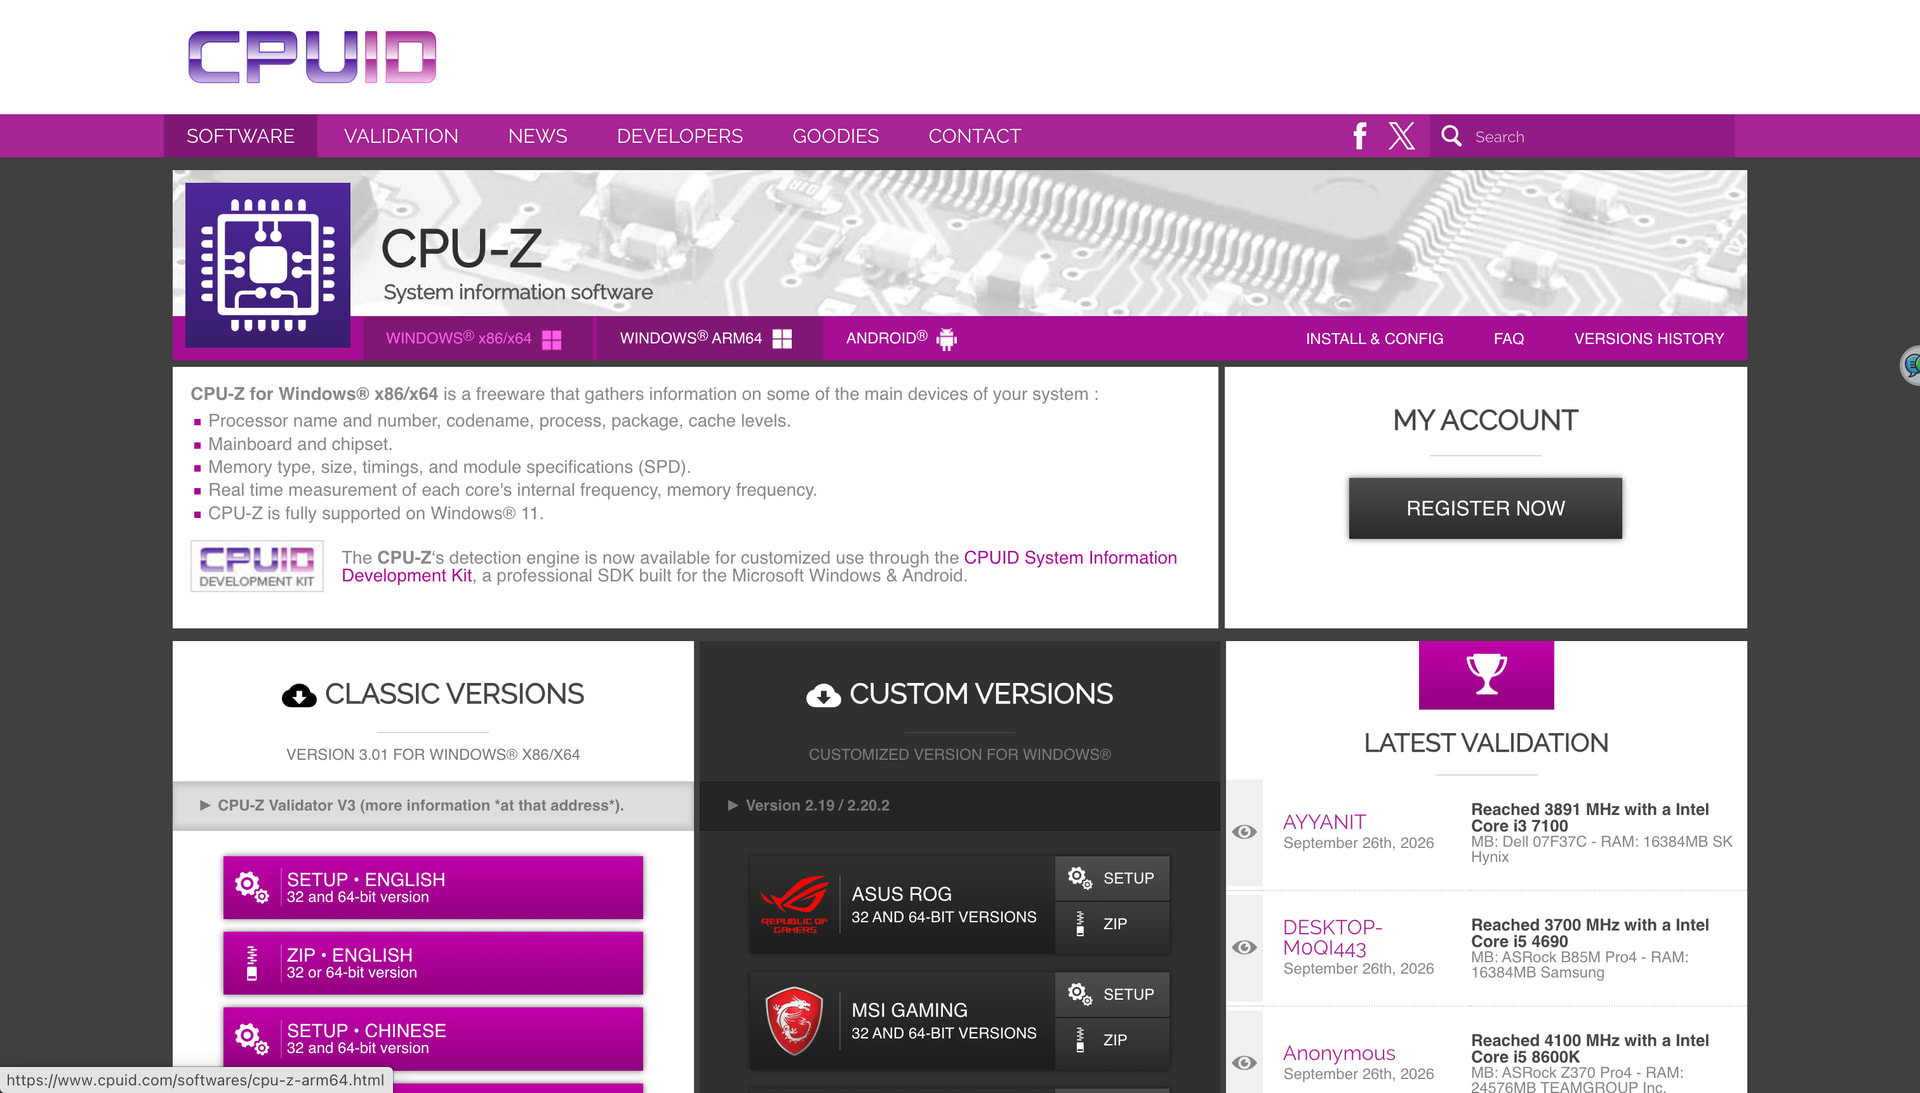
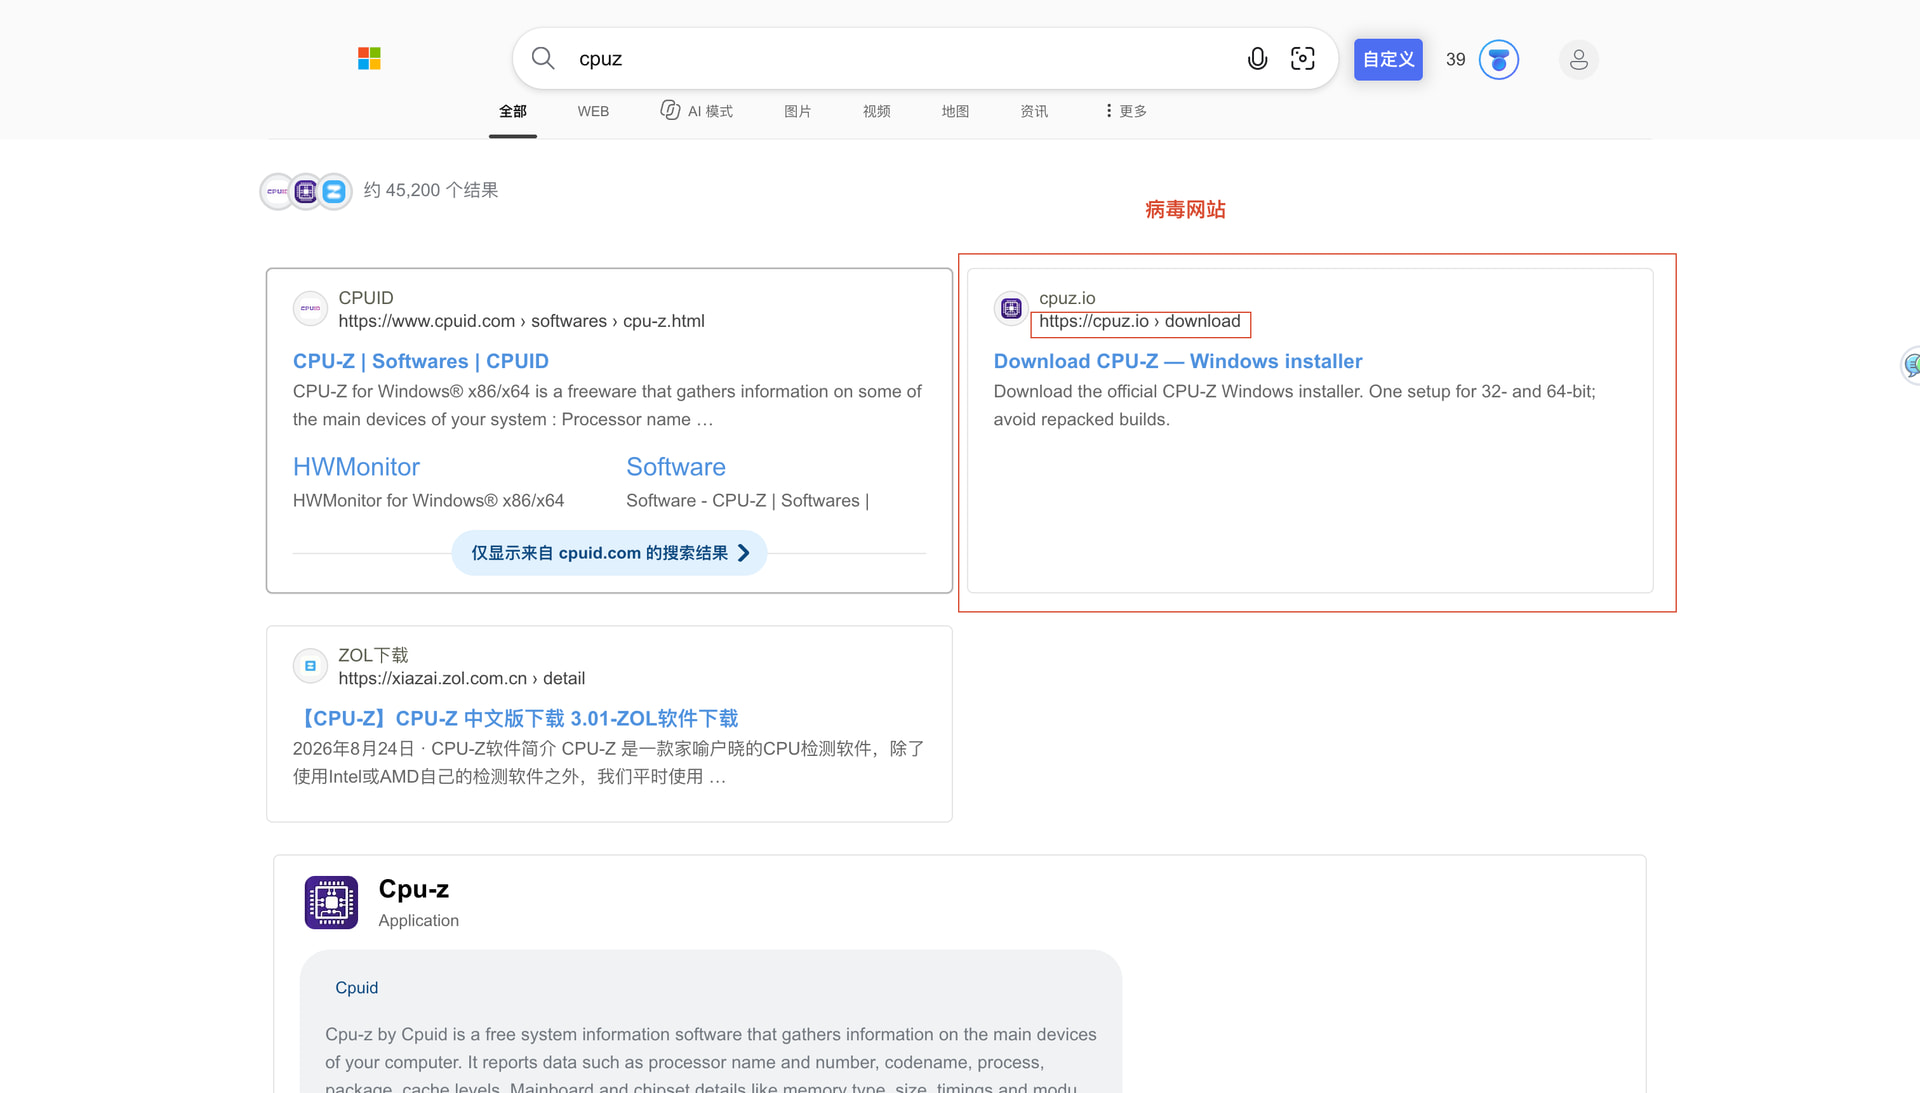
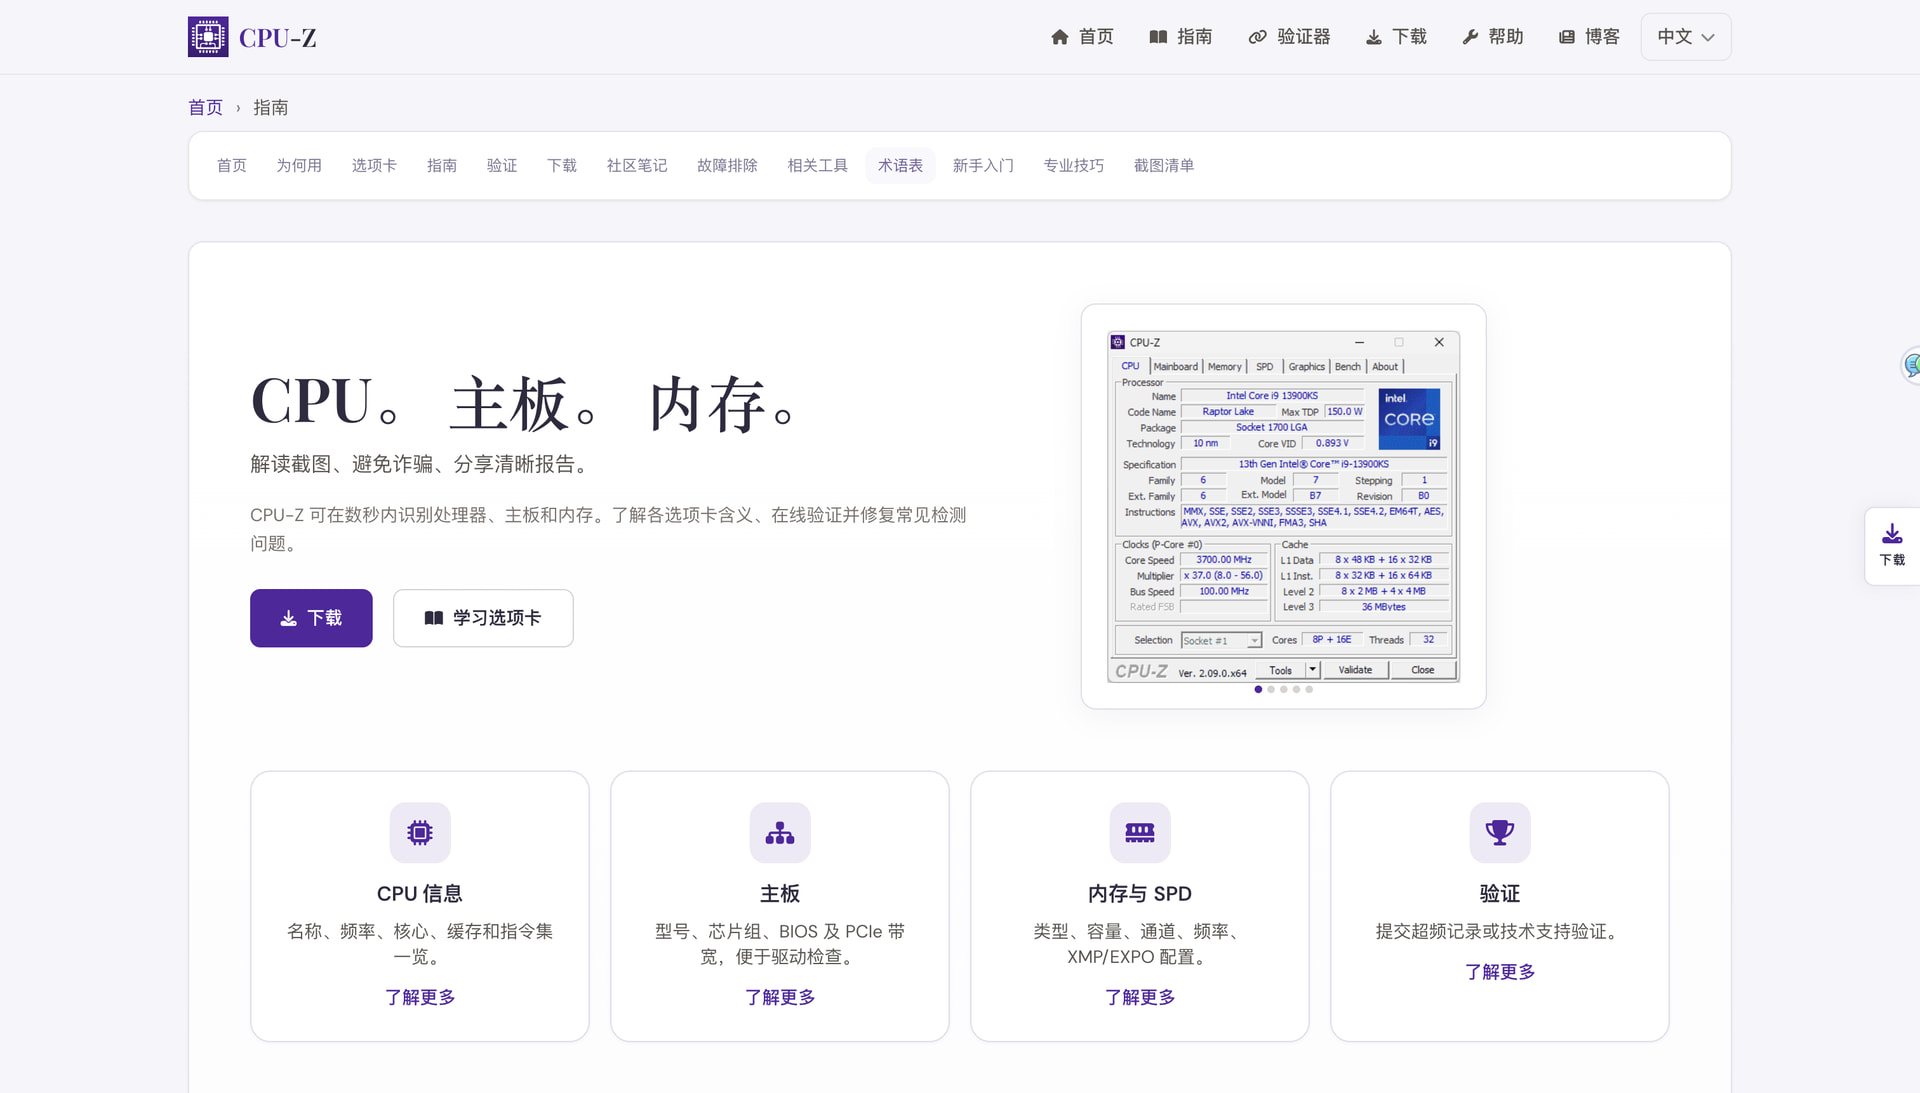
起因:BIOS改了内存的频率,准备下个 CPUZ 验证一下是否成功,当时大意了,也不知道为啥鬼使神差的选了这个网站,关键打开有模有样的。然后安装之后发现启动不了,又去官网下了一个没多想。
下午打完 2K,windows defender 突然提示有木马病毒,隔离删除,想了一下不放心又下了个 360 老祖,但是也显示已经删除,最后总觉得不放心又打开 wordbuddy 分析一下隔离信息,好了一身冷汗真的是,不说了,佬友加点小心,AI 真好用,改密码去了
起因:BIOS改了内存的频率,准备下个 CPUZ 验证一下是否成功,当时大意了,也不知道为啥鬼使神差的选了这个网站,关键打开有模有样的。然后安装之后发现启动不了,又去官网下了一个没多想。
下午打完 2K,windows defender 突然提示有木马病毒,隔离删除,想了一下不放心又下了个 360 老祖,但是也显示已经删除,最后总觉得不放心又打开 wordbuddy 分析一下隔离信息,好了一身冷汗真的是,不说了,佬友加点小心,AI 真好用,改密码去了
这盗版网站页面 我咋觉得一眼AI呢
尤其是这个句号。 
bing 的银狐很猖狂,很多伪装官网的,bing 也不咋管
cpuid官网不是很丑陋莫
而且没有广告就应该感到不对了
别用必应下东西,银狐+伪装网站能展示在第一个,真没招了 
别说真的,甚至百度都搜不到,离谱
确实,才发现,才发现上了鬼子的当了,
scoop/winget, 也可能会下错,但没那么离谱