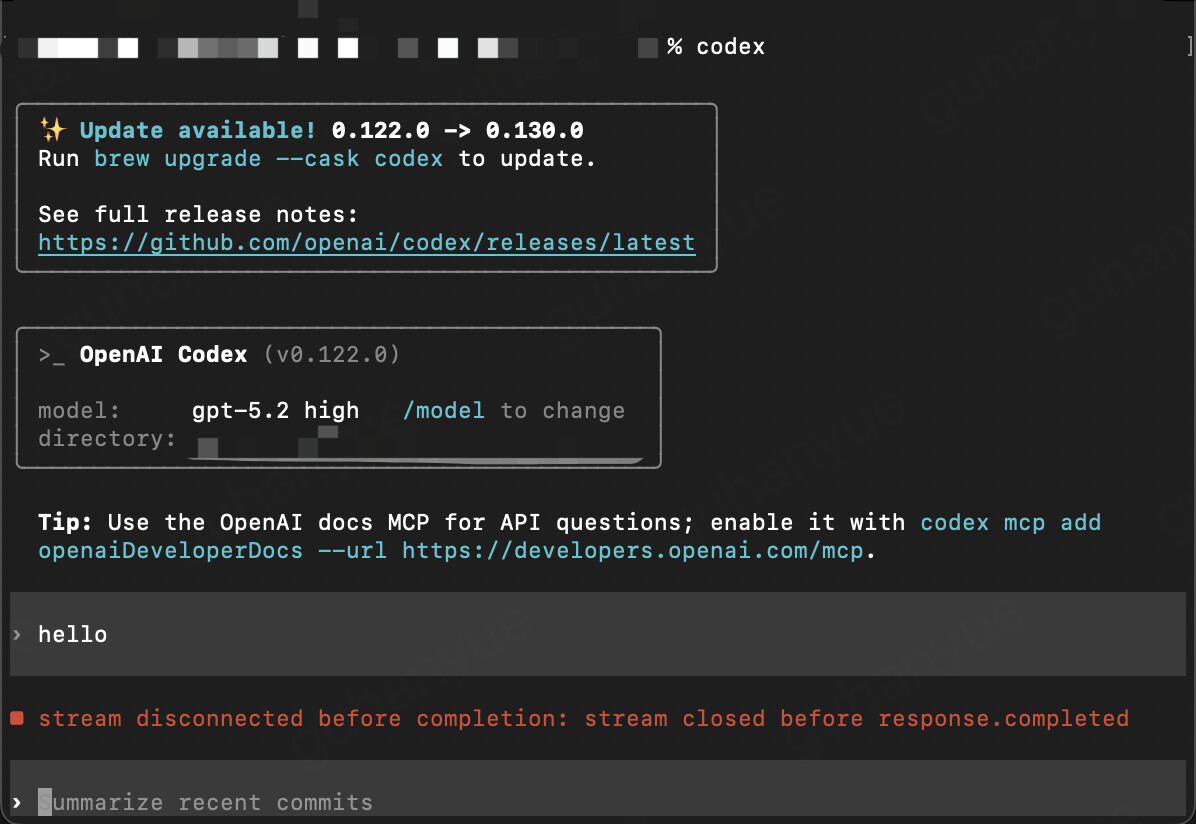
各位佬们 请教一下 这个问题怎么解决呀

我在ccs配置测试是没有问题的,但是在终端调用的时候就一直报错
■ stream disconnected before completion: stream closed before response.completed
各位佬们 请教一下 这个问题怎么解决呀
我在ccs配置测试是没有问题的,但是在终端调用的时候就一直报错
■ stream disconnected before completion: stream closed before response.completed
这个模型供应商能用吗?别是 url 和 apikey 的问题
codex-cli升级到最新版本呀。然后再去试试看。
顺带分享下我的ccs codex通用配置:
############
# Core defaults (尽量让 CLI + IDE extension 都能吃到)
############
personality = "pragmatic"
service_tier = "fast"                 # flex | fast
web_search = "cached"                 # disabled | cached | live
suppress_unstable_features_warning = true

# 安全默认:工作区可写 + 需要时才请求批准
sandbox_mode = "workspace-write"      # read-only | workspace-write | danger-full-access
approval_policy = "on-request"        # untrusted | on-request | never | { granular = {...} }
approvals_reviewer = "user"           # user | guardian_subagent
windows_wsl_setup_acknowledged = true
network_access = "enabled"

# 推理与输出风格
model_reasoning_effort = "xhigh"      # minimal | low | medium | high | xhigh
model_reasoning_summary = "detailed"  # auto | concise | detailed | none
model_verbosity = "high"              # low | medium | high
plan_mode_reasoning_effort = "xhigh"

# 指令来源(两种选一种:AGENTS.md 或 model_instructions_file)
# model_instructions_file = "./instruction.md"
project_doc_fallback_filenames = ["AGENTS.md", "AGENTS.override.md", "CLAUDE.md"]

# 认证缓存位置
cli_auth_credentials_store = "file"   # file | keyring | auto

# 可选加固:避免 login shell(减少读取一堆 profile 带来的不可控副作用)
allow_login_shell = false

############
# Profiles (CLI 用:按场景切换;注意 profiles 当前不支持 IDE extension)
############
profile = "general"

# shell 环境变量透传策略(推荐显式写,减少泄露面)
[shell_environment_policy]
inherit = "core"                      # all | core | none
ignore_default_excludes = true
exclude = ["*PROXY*", "*TOKEN*", "*SECRET*", "*KEY*"]

# workspace-write 模式下是否允许“shell 子进程”出网(默认建议 false)
[sandbox_workspace_write]
network_access = true

[windows]
sandbox = "elevated"                  # unelevated | elevated

[tui]
status_line = ["model-with-reasoning", "current-dir", "git-branch", "context-remaining", "used-tokens", "codex-version", "model-name", "project-root", "context-usage", "five-hour-limit", "weekly-limit"]

[features]
enable_request_compression = true
fast_mode = true
multi_agent = true
unified_exec = true
undo = true
shell_tool = true
shell_snapshot = true
apply_patch_freeform = true
child_agents_md = true
memories = false
goals = true
sqlite = true
hooks = true
# codex_hooks = true
# smart_approvals = true              # 需要 guardian 审批体验时再开


[profiles.general]
developer_instructions = """
- INTJ型的专家
- 默认使用中文说明,代码中的命名保持英文。
- 开始改动前先给一个简短计划。
- 未经明确要求,不要自动执行 git commit / git push。
- 如果要新增依赖,先说明原因和替代方案。
"""
approval_policy = "on-request"
sandbox_mode = "workspace-write"
web_search = "cached"

[profiles.research]
# 更偏“查最新资料”的配置
web_search = "live"

[profiles.ci_readonly]
# CI / 非交互:只读 + 不弹批准
approval_policy = "never"
sandbox_mode = "read-only"

[profiles.yolo]
# 高风险:不建议日常用
approval_policy = "never"
sandbox_mode = "danger-full-access"
web_search = "live"
配置没有问题,是你的中转站有问题吧
看着没啥问题啊,上游的问题吧?切换个5.4 5.5模型试试呢?
能的 我在url聊天那边确定模型是能的 然后ccs配置完成后测试也是OK的
不太清楚诶 我看其他人好像是能的 我去换个模型试一下吧不行的话
不行,, 换了5.4还是一样的报错,,
试下这个url和1刀key,看看是不是中转的问题,用5.5模型,
那显然是中转的问题了
我再去检查一下中转相关的我是不是搞错了 感谢佬!
佬友问题解决了吗,我跟你一样的问题,佬友说的加v1,还有.env环境都加上去了,还是不行,现在还是搞不清楚哪个环节出了问题,我是本地自己搭建的sub2api,前两天还好好用的,突然就不行了
如果你的前两天还可以突然不行了的话 我不确定和我的原因是不是一样的诶 我就改了一下URL就可以了 我的url开始的时候(报错版)加了/console/v1 后边把/console删了就好了
model_provider = “sub2api”
model = “gpt-5.4”
model_reasoning_effort = “high”
disable_response_storage = true
[model_providers.sub2api]
name = “sub2api”
base_url = “http://127.0.0.1:8099”
wire_api = “responses”
requires_openai_auth = true
这是我的配置
配置是一样的 佬检查一下URL和key吧
不知道这个测试网站能不能用 “https://key.ncurator.com”
我当时用这个测试了我的那个公益站是没问题的 ccs配置完成测试也是OK的 就去检查了一下URL 换来换去的 最终确定删除/console解决问题了
问题排查到了,有些公益站不支持把key丢到sub2api,导致的问题,把这部分删了就行了,本来想着通过一个sub2api全部管理,后面就不用ccswitch进行来回切换,现在看来是不行了 
那你这是报什么错误嘞?还是说链接就已经连不上了?
跟楼主是一样的问题,我用cc切换其他的可以使用,切换到本地的就不能用,然后我就用codex帮我看看本地配置出了什么问题,最终排查出来是上游不给用导致的,解决方法,就是直接删除那种不能用的