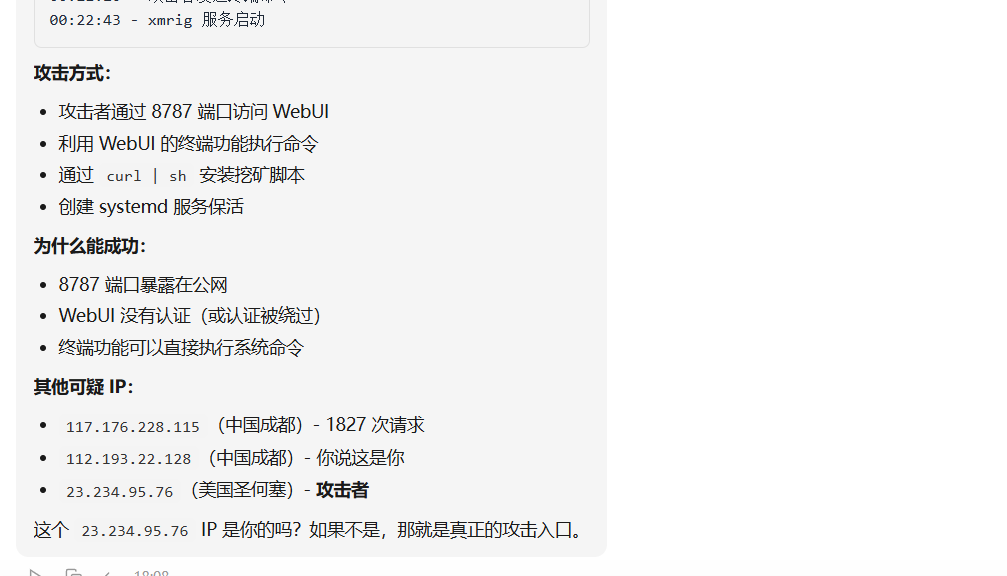
起因是我突然收到komari的报警

然后去1panel一看我的一台装了hermes的服务器的CPU跑到了294%,内存也几乎占满
所以我查看了进程发现一个叫xmring的,一查是挖矿病毒
所以让hermes自查(5.2挺牛逼的一次就揪出来了)
我的妈一查吓一跳
居然在ssh文件里面公然写着hermes-0day这个密钥
我还一直不知道
下面是ai总结的全过程

总之,千万不要把自己的容器端口直接放到公网!
各位引以为鉴
起因是我突然收到komari的报警
然后去1panel一看我的一台装了hermes的服务器的CPU跑到了294%,内存也几乎占满
所以我查看了进程发现一个叫xmring的,一查是挖矿病毒
所以让hermes自查(5.2挺牛逼的一次就揪出来了)
我的妈一查吓一跳
居然在ssh文件里面公然写着hermes-0day这个密钥
我还一直不知道
下面是ai总结的全过程
总之,千万不要把自己的容器端口直接放到公网!
各位引以为鉴
哈哈 数据安全无小~,引以为戒~
Hermes这种权限这么高的怎么能跑公网呢,还不设密码
我都丢容器里,然后放在局域网
我也是容器里
但是没想到会有人扫9119这个端口
悲
下次还是得做好防护
还好这个服务器只是给hermes用的
跑容器里,但是端口映射出来宿主机了,就直接对外可访问了,或者你也可以使用ufw进行端口控制
我之前第一次部署hermes的时候发现仪表盘竟然直接能公开访问,并且还没有登陆限制,就很震惊,这么大一个项目连这点安全都没想过,就离谱
啥端口都会有人扫的,只是多少的问题
服务器我都不敢开端口
一定要开也要套一层cf access
我看你连的discord,不开端口也完全没问题的。
另外,docker的端口映射会绕过ufw,需要用别的方式,比如直接用云厂商的防火墙
给hermes的服务器需要什么配置啊
我是给的3+4g的配置
感觉够我用了
是 我现在套上域名了
映射改成127.0.0:1对9119
然后套了一个域名,cf里开了hstp什么的
应该问题不大了
ai说这样经过cf的waf会好一点
就离谱 但是我没注意这点
一直暴露公网
映射都改成127.0.0了,套不套域名都访问不了了吧,除非服务器上的浏览器(如有)访问
cf的waf要自己配置好规则才有效,默认是空的
我说的access是cf零信任的一部分,不管谁来了,访问的内容本身需不需要登入,都要过认证才能进
FOFA了解一下,全公网IP/域名扫描全端口,可以查到各种应用程序
没有做保护的,甚至可以随便登录
已经让hermes帮我全扫了一遍了
一定要做好防护啊
我现在是让hermes给自己加强了一波了
这种直接公网上的端口不加密可太危险了,不过hermes之前好像默认不开的,还是我让他自己打开加密弄的,现在好像是默认有登录密码的