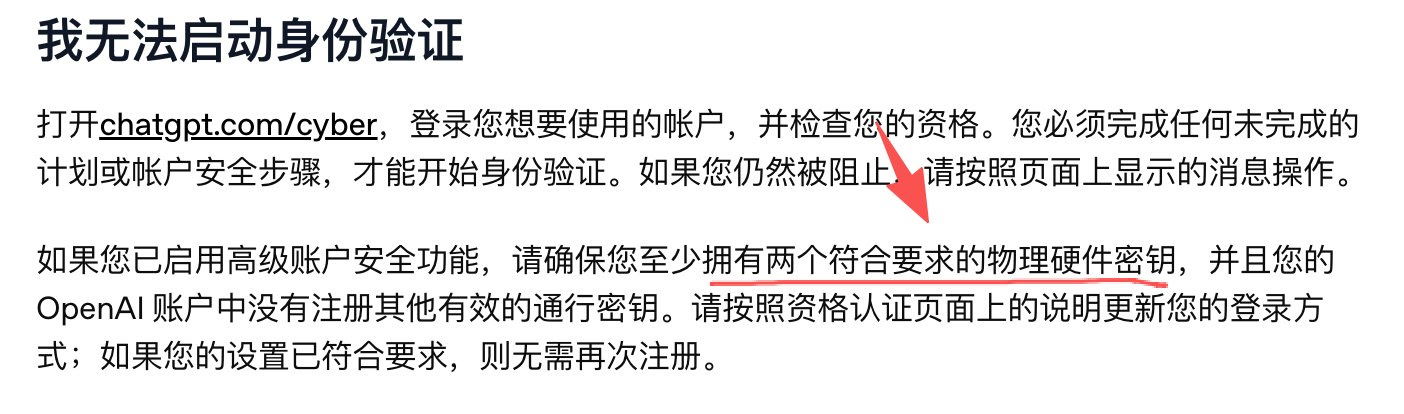
OpenAI Cyber之前一直公告以及邮件说的都是只需要1个fido认证的物理密钥就行,今天又变卦至少需要有2个物理实体密钥??
不好好做gpt6 sol,开始带货了?官方页面
这样的话是新的就没有办法开了吗?
感觉也挺离谱的,因为我之前翻箱倒柜找key找了好久
大概是因为 FIDO2 这种基于硬件的密钥作为 MFA 方法之一的一个严重问题就是丢失或损坏会导致用户自己也进不去,客服被找多了所以 openai 干脆直接建议多备份一个?
新开不影响,调用Cyber模型需要先满足账户拥有2个实体密钥,Cyber认证也不会掉
那完了 我只有一个yubikey和手机上存的passkey
之前把pro停了就没再用了,让我把plus开回来试试 刚在苹果店里面尝试开回来了Plus,现在好欺骗啊,居然还引导用户绕过苹果商店支付。。。
开回来了,小丑竟是我自己

按理说一个硬件损坏了,还有apple和Google呀。官方售卖的倒是2把key的套餐,这不纯带货王吗
完全没关系,一个物理一个软件不也防丢吗,本来开高级安全就至少要 2 个
但是先不考虑个人实践差异,MFA方法里默认FIDO2密钥的安全性就是高于基于软件的MFA方法,防丢的同时不降低它所期望的安全性,也能理解吧
它带货FIDO2密钥也没法获利啊,没有利益输送关系
他的目的就是为了让你必须依靠硬件2FA,硬件丢掉一个软件能进去的话,这个硬件的意义何在呢?
你说的这个跟防丢有什么关系?
你只有一个硬件2FA,没有备用钥匙,丢了的话怎么进去呢?我理解就是楼上说的备份的目的吧。
不是,它原本就要求两个密钥啊,只是原来是只要求至少 1 个硬件的,现在改成要求只能 2 个或以上硬件的,这个改动跟防丢没啥关系。只是说明 cyber 现在不允许用没认证的和软件密钥了
你可能忽略了一个情况,有人用密码管理器,然后使用硬件FIDO2绑定密码管理器作为2FA.
虽然是硬件+软件
也就是说实际上是硬件2FA直接丢失,导致密码管理器账户无法登录,间接导致openai 账户直接丢失了。
有,推销的 YubiKey 套装是 OpenAI 定制版,包装都不一样。固件关闭了 YubiKey OTP 和 HOTP/TOTP 功能
该不会是滞销了吧  不过我认为是值的,5.7.4 固件版本,有 FIDO L2 认证,缺 OTP/HOTP 不关键(PIV 和 PGP 都齐全)
确实,多翻了几个页面,他的意思是要求2个硬件的高级账户安全。
我之前看了一眼,以为他只是需要有两个额外的硬件,就放弃了。
居然还有这种道道,我实在是没料到 抱歉抱歉
目前还不知道是不是正式方案呢,英文页5小时前更新的,其他语言都还是只要求一个硬件key就行