几个小时前刚在我的腾讯云的cliproxyapi上装了一个workbuddy的反代插件,四个号一共两万多额度,
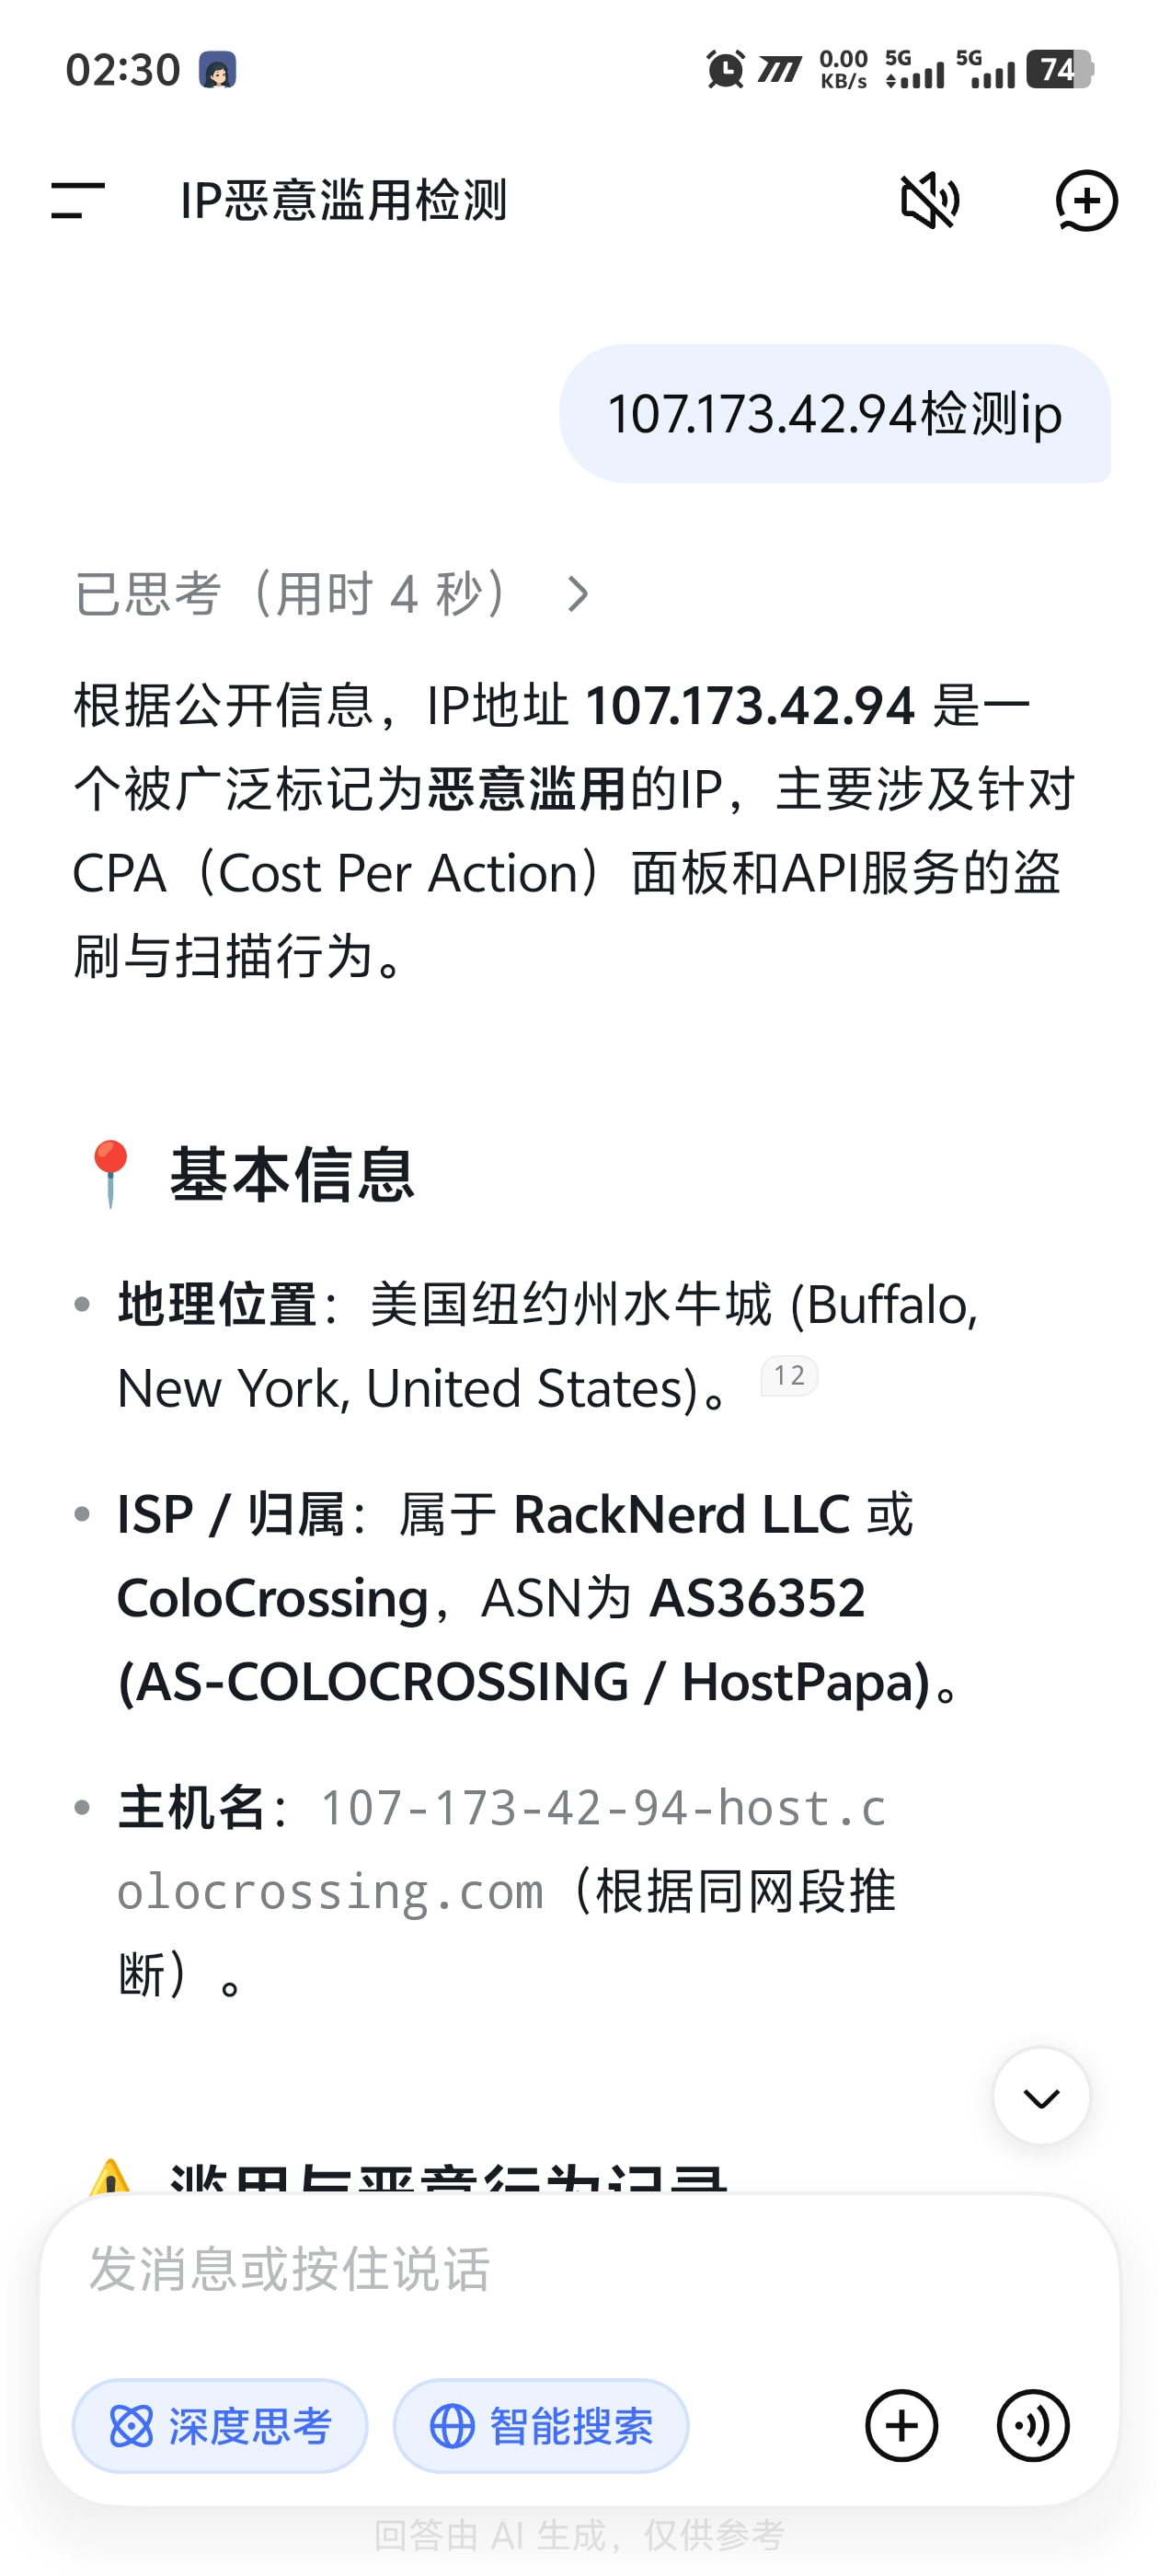
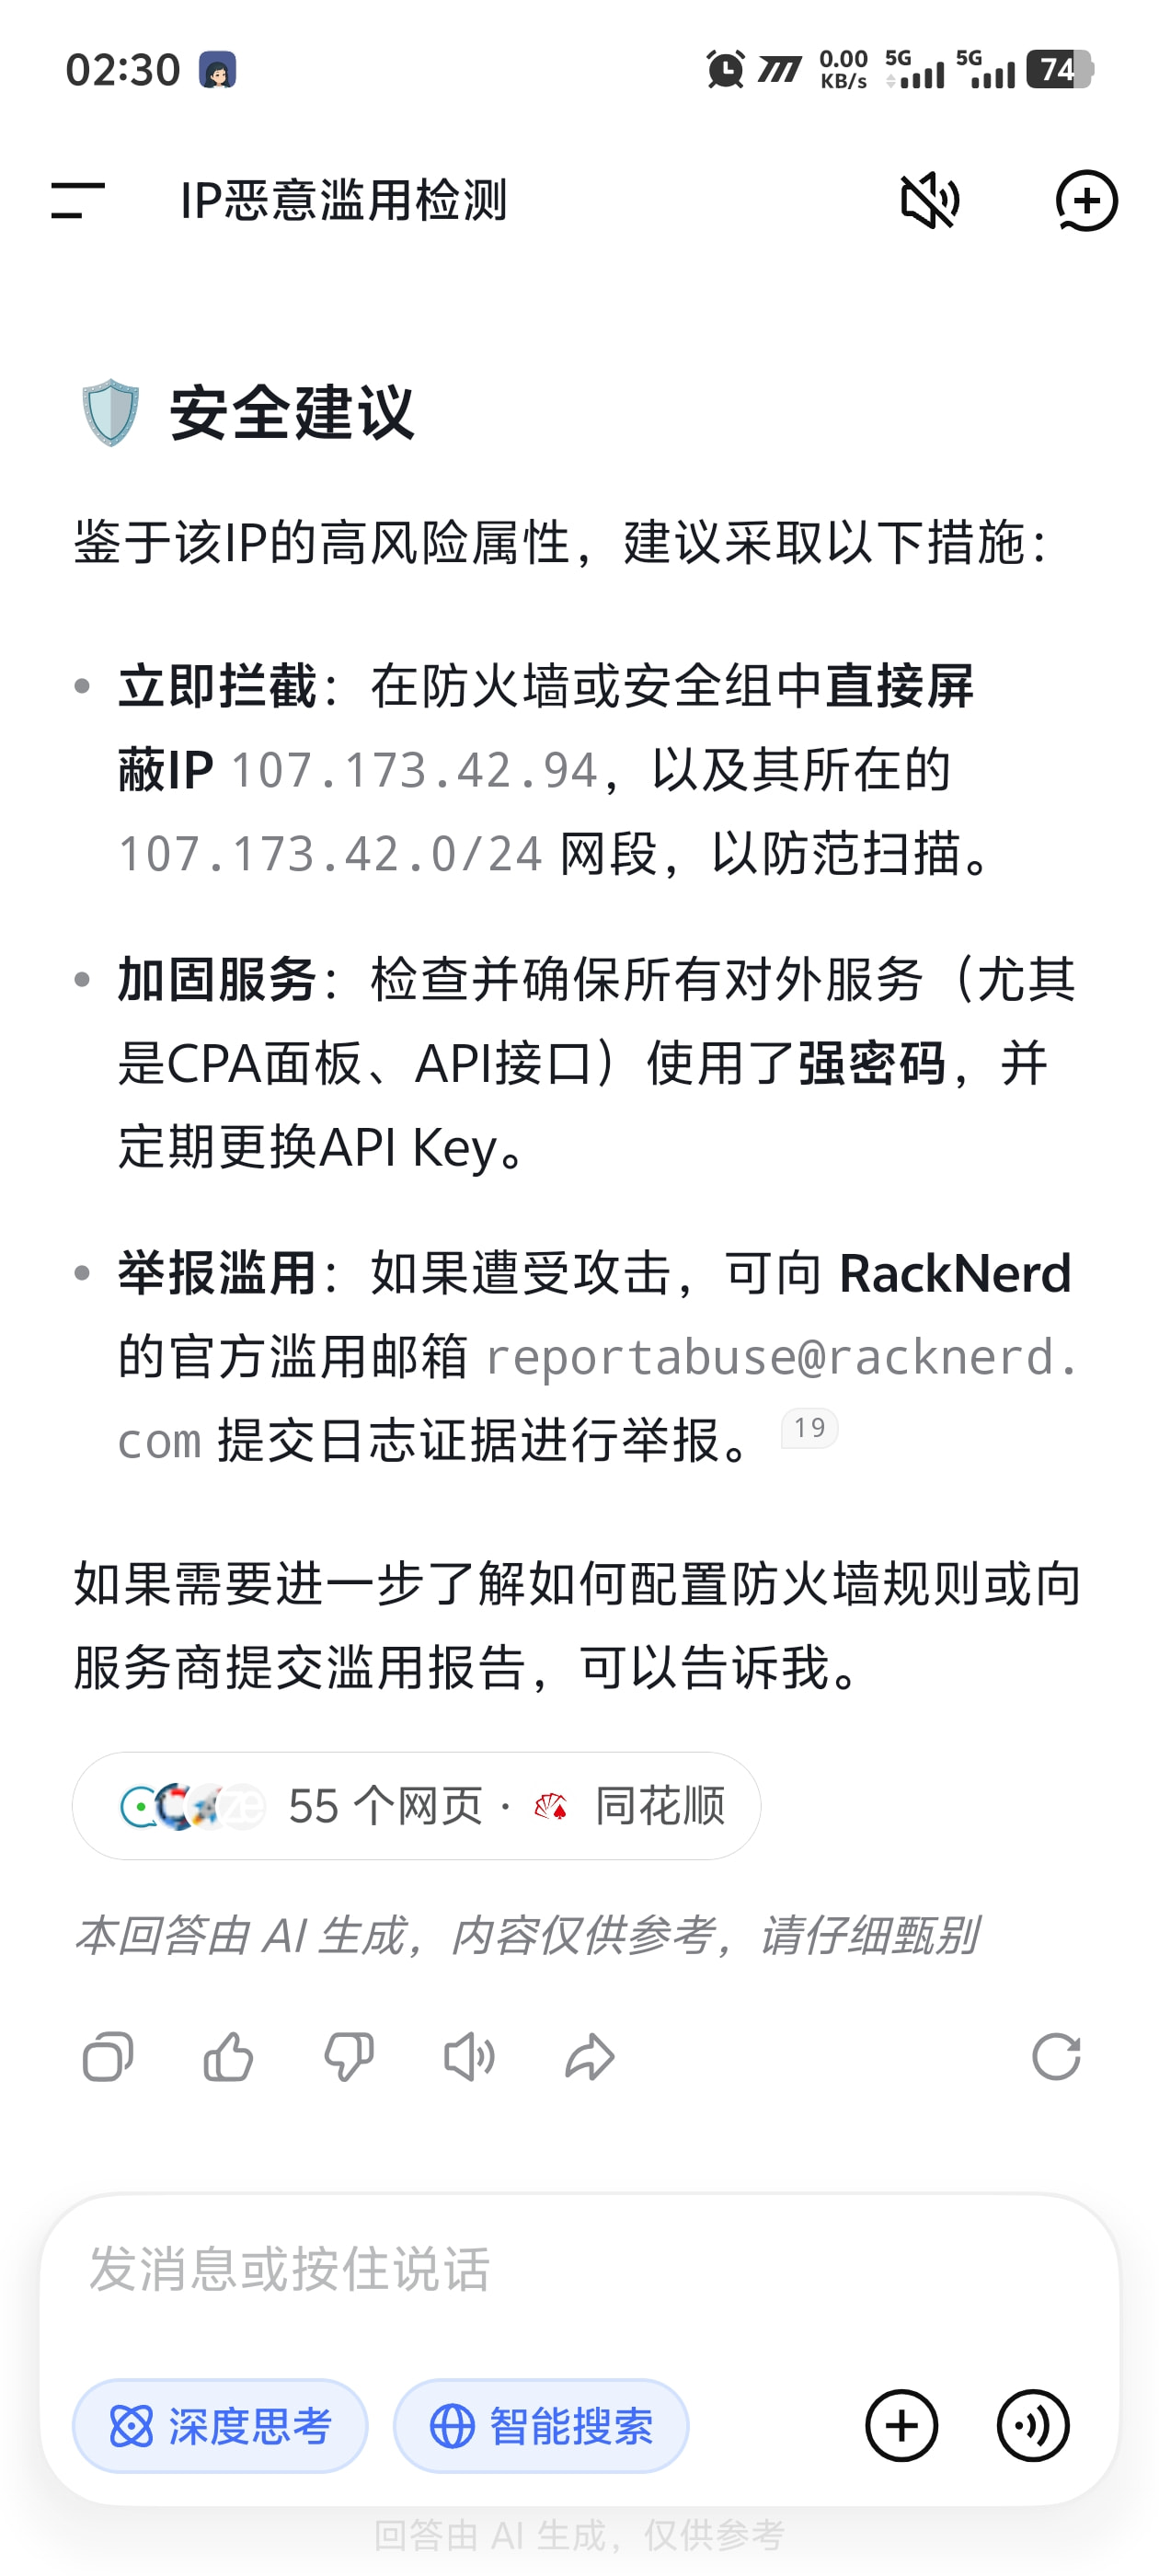
刚眯眼就收到一条短信,腾讯说我的workbuddy可用积分已耗尽,我一惊,立马打开我的cliproxyapi服务,监控显示几个小时出现了几万次调用,额度池只剩四千多额度,赶快把api key全删了,结果还能继续调用我的模型,又赶快把管理员密钥改了,然后把这个ip问了一下deepseek,没想到这个ip已经是臭名昭著了,也算吸取经验教训,就算只是自用的服务,只要部署在公网上,也不能疏忽大意啊  。

3 个赞
佬清楚为啥会被盗刷吗,是泄露 key 了还是泄露 CPA 密钥了,还是其他原因
1 个赞
ovO怎么还是这个ip欸w
安全意识淡薄,我的管理员密钥就是123456
6 个赞
还有这个w
没想到这个ip还有那么多故事 
应该不止这些欸w
还有那个账号之前的故事呢w
也算是吃一堑长一智了,我 CPA 管理面板都不开放公网访问,api 限制只允许 v1 的。要改配置时就用 ssh 代理本地端口修改,手机可以用 termux 连 ssh。
我CPA一直开的白名单加地区访问,还没被攻破过。话说这ip不是被rn ban了吗?还活着?
当时部署的时候只是想着是自用,怎么方便怎么来了,完全没有安全方面的意识 
反代使用127.0.0.1是基操
你们也可以去爆下他的API
42.94:1533/web/login.html