[!quote]+
一种名为分支目标重用 (BTR) 的新型 Spectre v2 攻击变种可以在短短几分钟内从运行 Linux 的 Intel 计算机中恢复 root 密码哈希值。
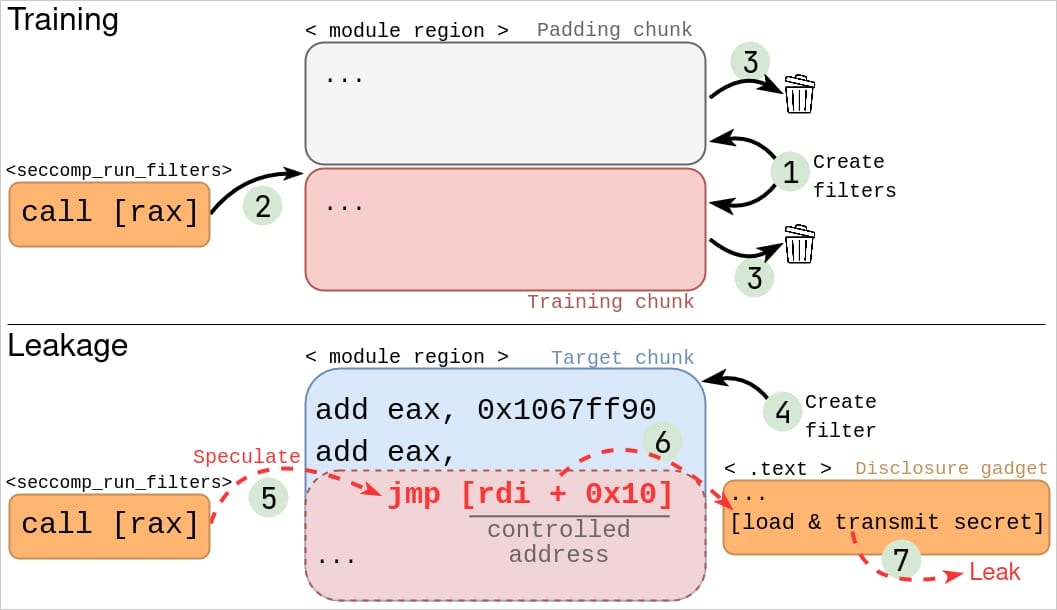
BTR 攻击利用即时 (JIT) 引擎在重新使用内存编写新代码后,处理器分支预测器中过时的信息。
通过操纵这些残留信息,攻击者可以诱使处理器暂时执行错误的指令,并有可能泄露敏感数据。
VUsec(阿姆斯特丹自由大学系统和网络安全小组)和圣安娜高等学院的研究人员设计了这种新的攻击,并评估了它针对 Firefox 的 JavaScript 引擎 SpiderMonkey、GraalVM 和 Linux 内核的 cBPF 的实用性。
VUSec 的 Cristiano Guiffrida 向 BleepingComputer 解释说,考虑到自 2018 年以来,该领域一直认为由于自修改代码 (SMC) 成为通用 JIT 引擎中动态代码生成的基础,这类攻击并不实际,因此这次攻击仍然是一项重要的发现。
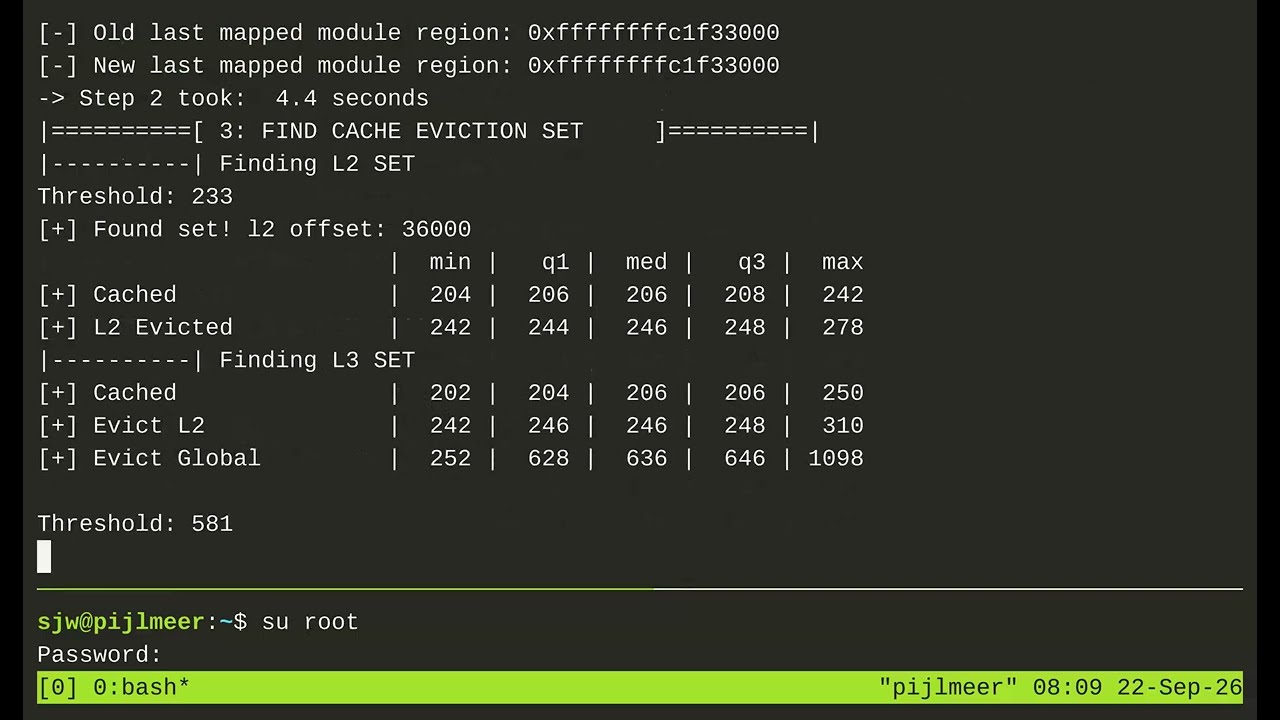
BTR 证明了相反的情况,表明基于 SMC 的瞬态执行攻击在现实世界环境中是可行的,并且可以用来泄露 root 密码的哈希值。
研究人员已通知受影响的供应商,这些问题分别被编号为 CVE-2026-64507 和 CVE-2026-64508。修复程序已合并到 Linux 内核中。