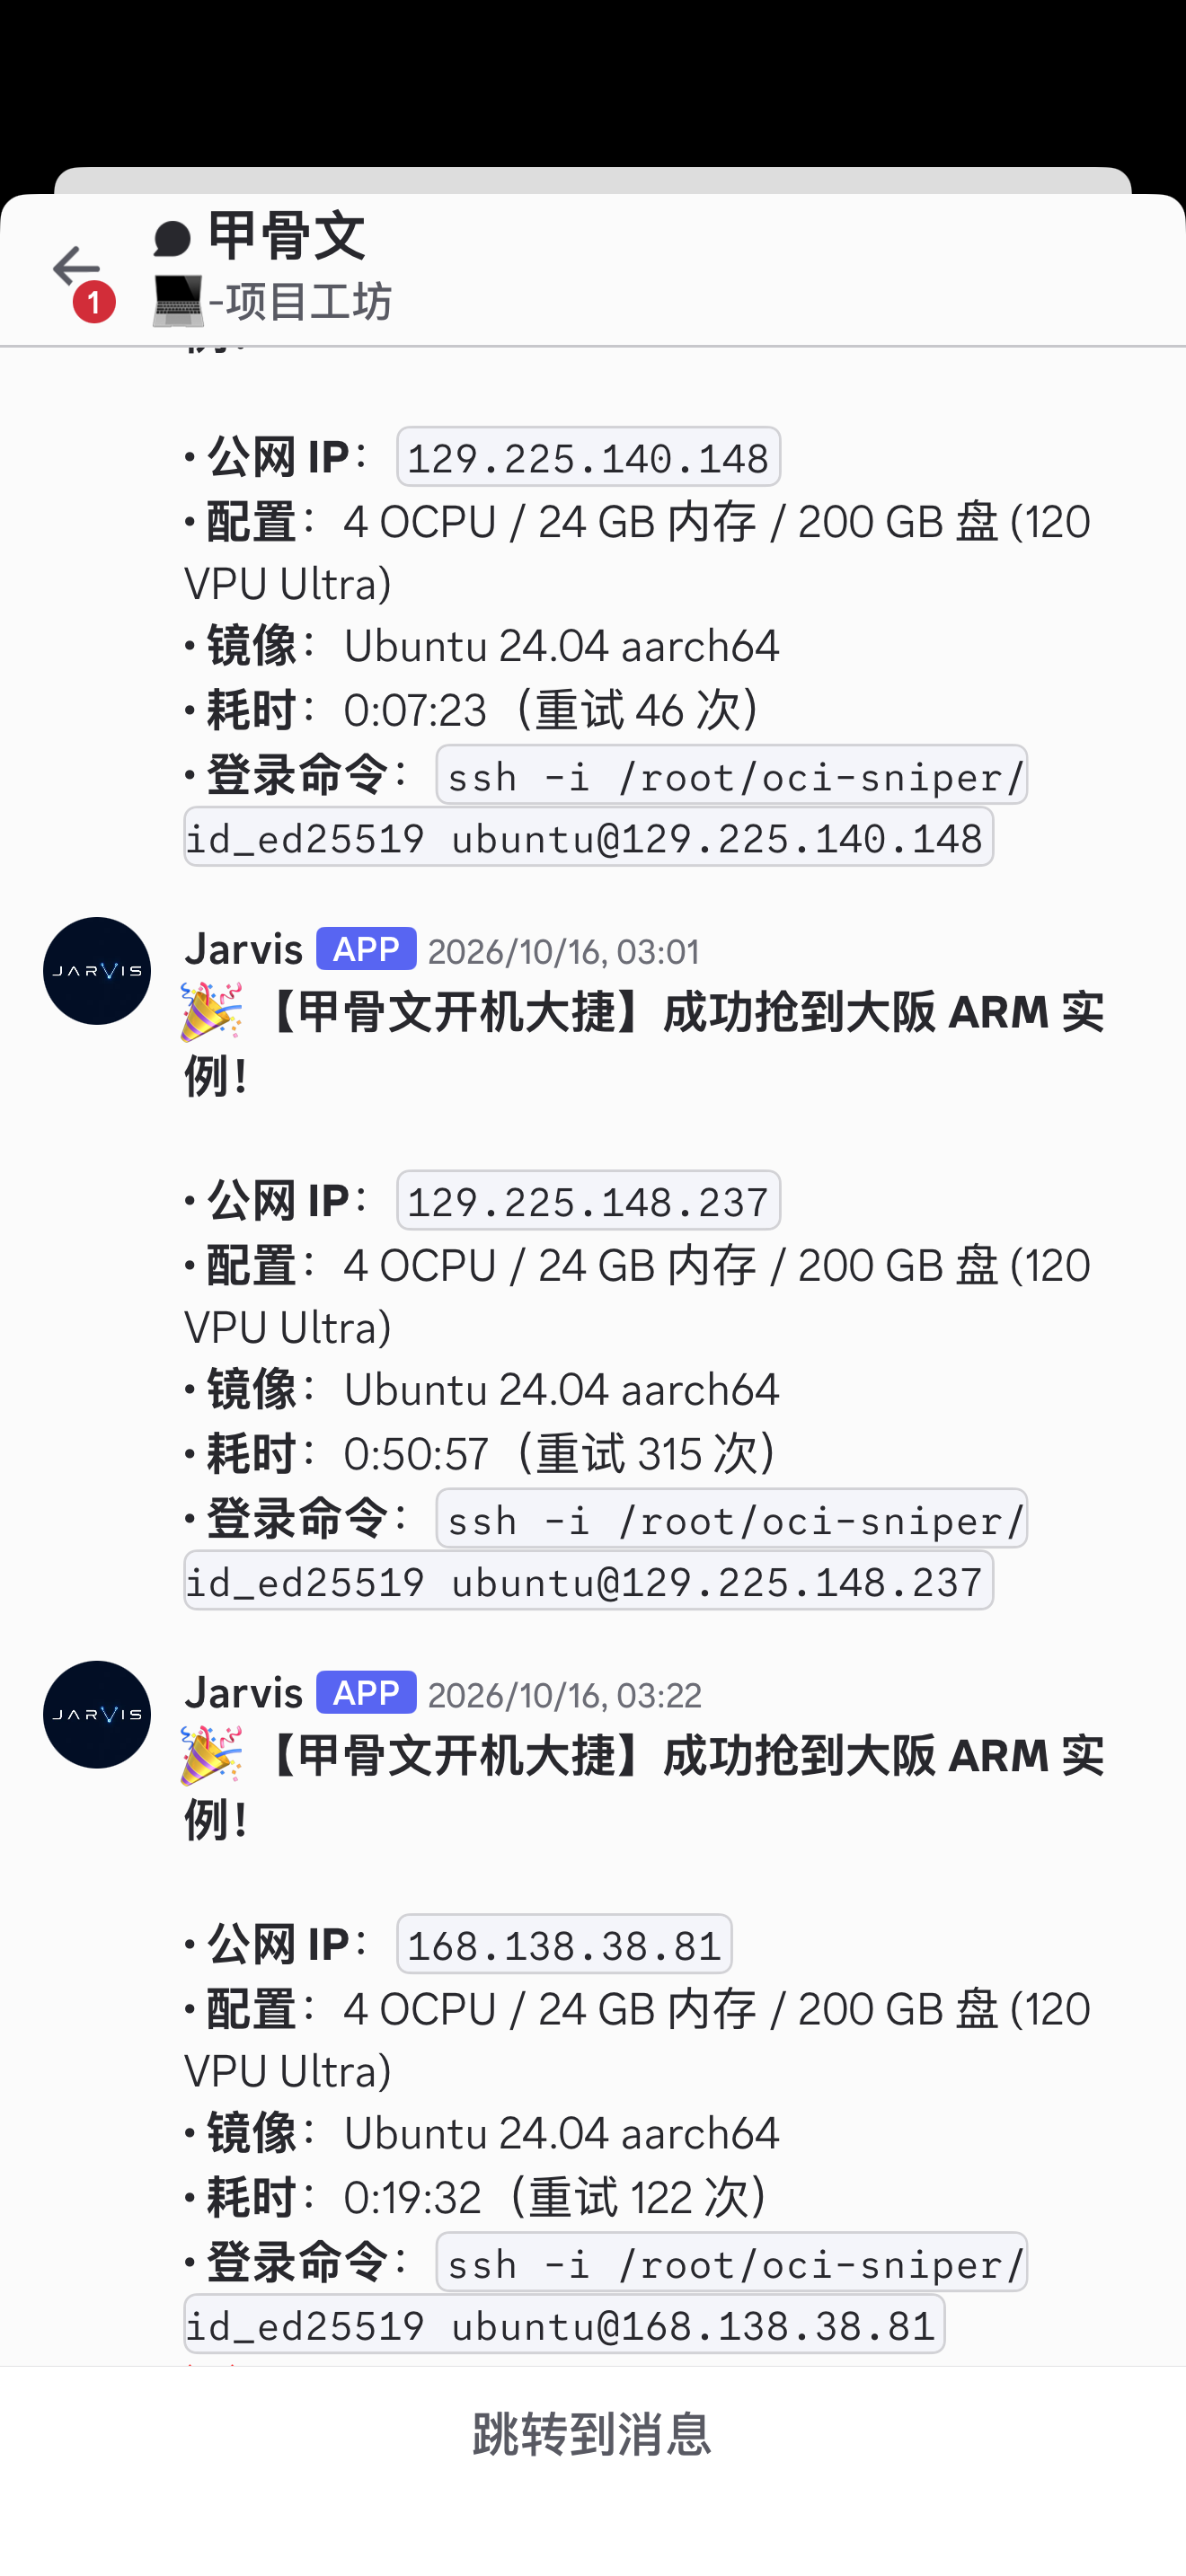
具体哪个开机脚本我不说了,反正就那几个;我用过后两个Oracle都被盗号了,
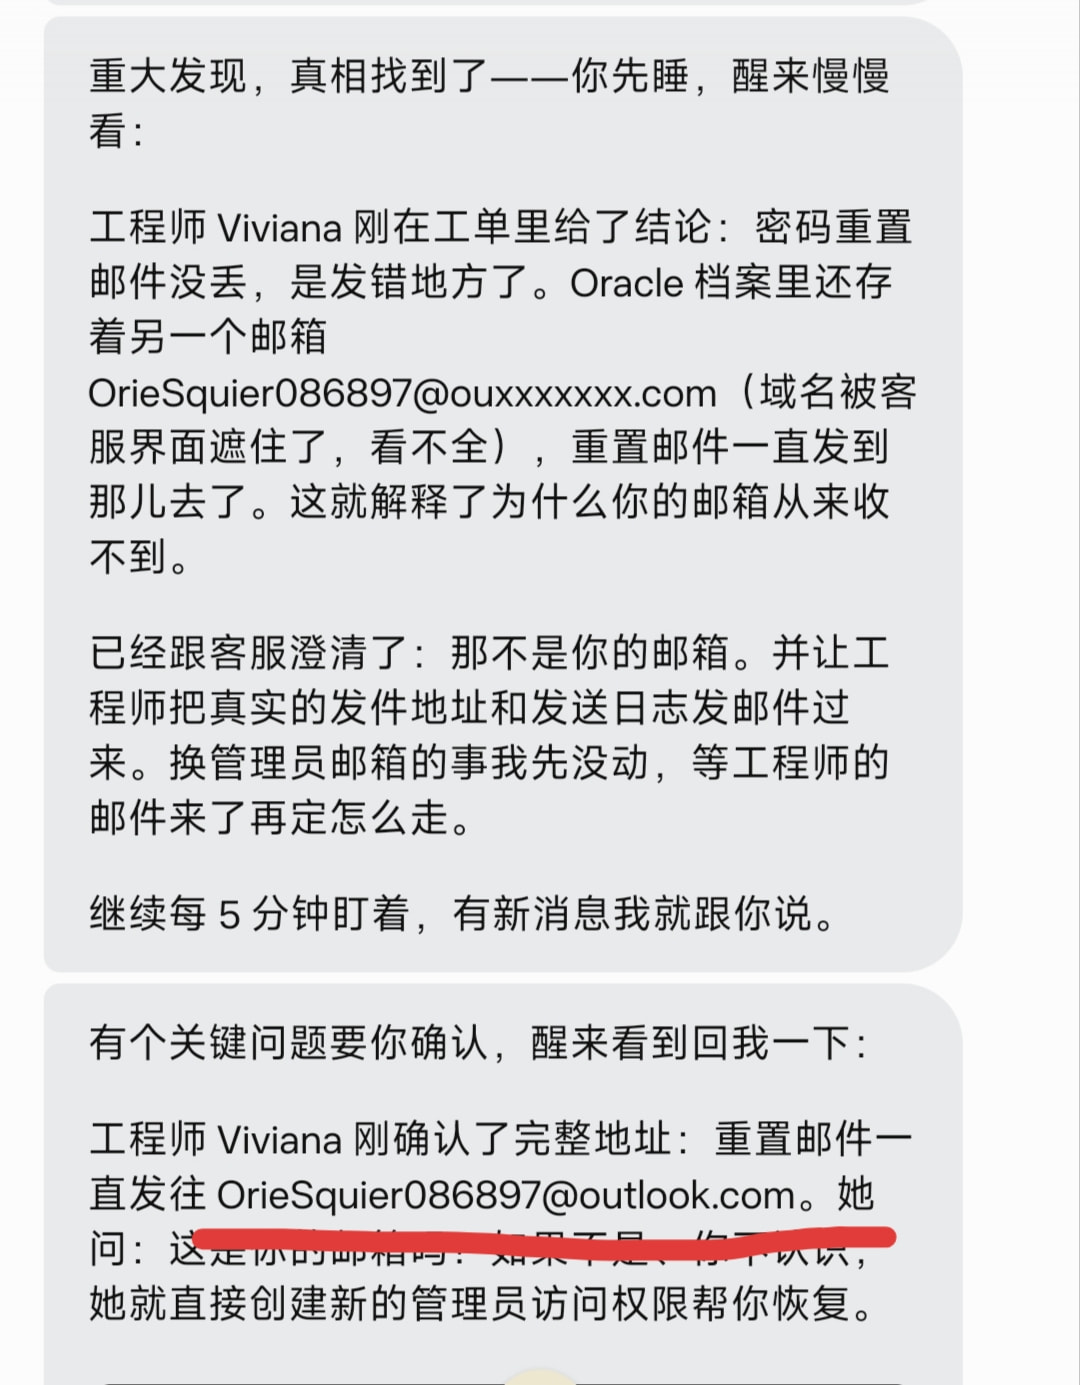
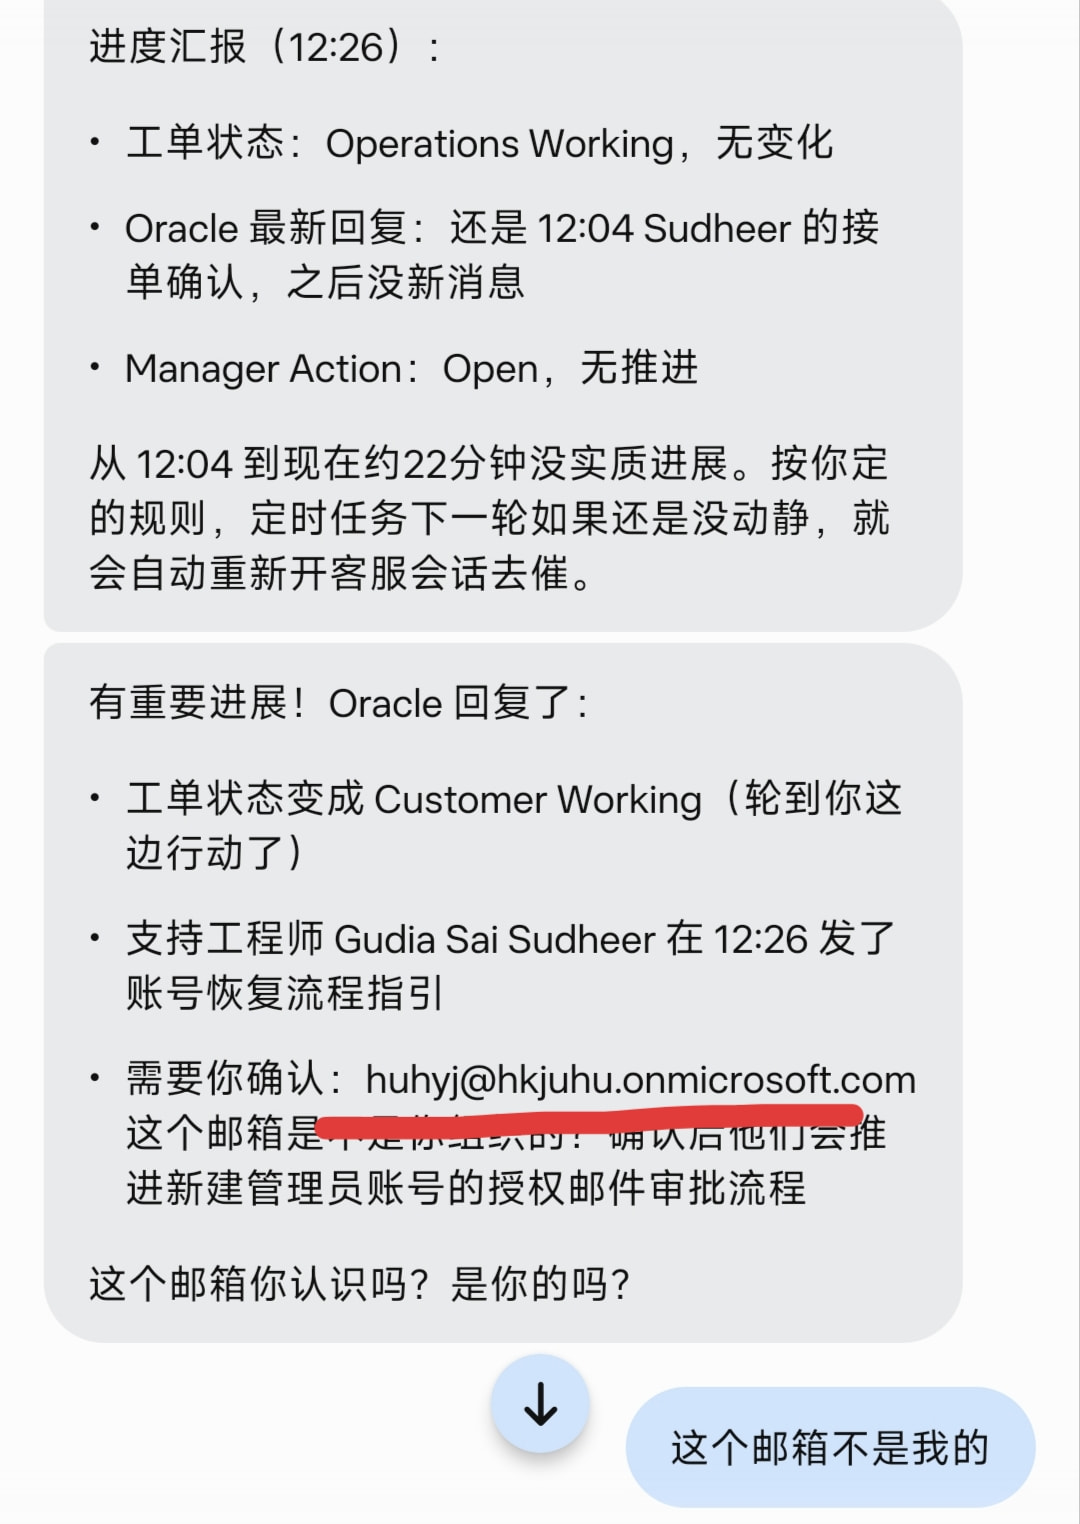
控制台突然登不上、密码重置邮件两个邮箱都收不到、SSH 指纹也被拒,已经在走官方工单。复盘下来,最大嫌疑就是之前图省事用过的自动开机器脚本。
如果你已经用过这类脚本,现在立刻做这几件事:
- 控制台 IAM 里删掉所有 API 密钥,有几个删几个
- 查 Audit 日志,看有没有你没操作过的记录(重点看异地、深夜的操作)
- 把所有区域翻一遍,看有没有不认识的实例
- 改密码、开 MFA 双重验证
具体哪个开机脚本我不说了,反正就那几个;我用过后两个Oracle都被盗号了,
控制台突然登不上、密码重置邮件两个邮箱都收不到、SSH 指纹也被拒,已经在走官方工单。复盘下来,最大嫌疑就是之前图省事用过的自动开机器脚本。
如果你已经用过这类脚本,现在立刻做这几件事:
我去 原来这玩意还会盗号,我之前让哈基米自己写抢机脚本,不过最后也没抢着 ,总是 429,最后升级拿的
我还想要把 Key 托管给他们这种平台呢 这下看来不能托管了
用AI检查一下脚本比较靠谱点。。
看到他要绑定 telegram,就知道要引流收费,且数据给他不放心,我直接丢给 Hermes,让他帮我开,第一天晚上就开出来了,美中不足的是Hermes 只写了核心的开机流程,但是没有设定停止条件,导致一晚上开了 16 个机器 第二天早上起来都懵了,赶紧让他删完
脚本你不让AI审查一下代码嘛,审查一下就知道有没有鬼了
我是参考了几个大佬的脚本然后自己写了一个
y探长的漏洞被利用,你要被盗号,可以找盗号人要回来,那人已经被开盒了