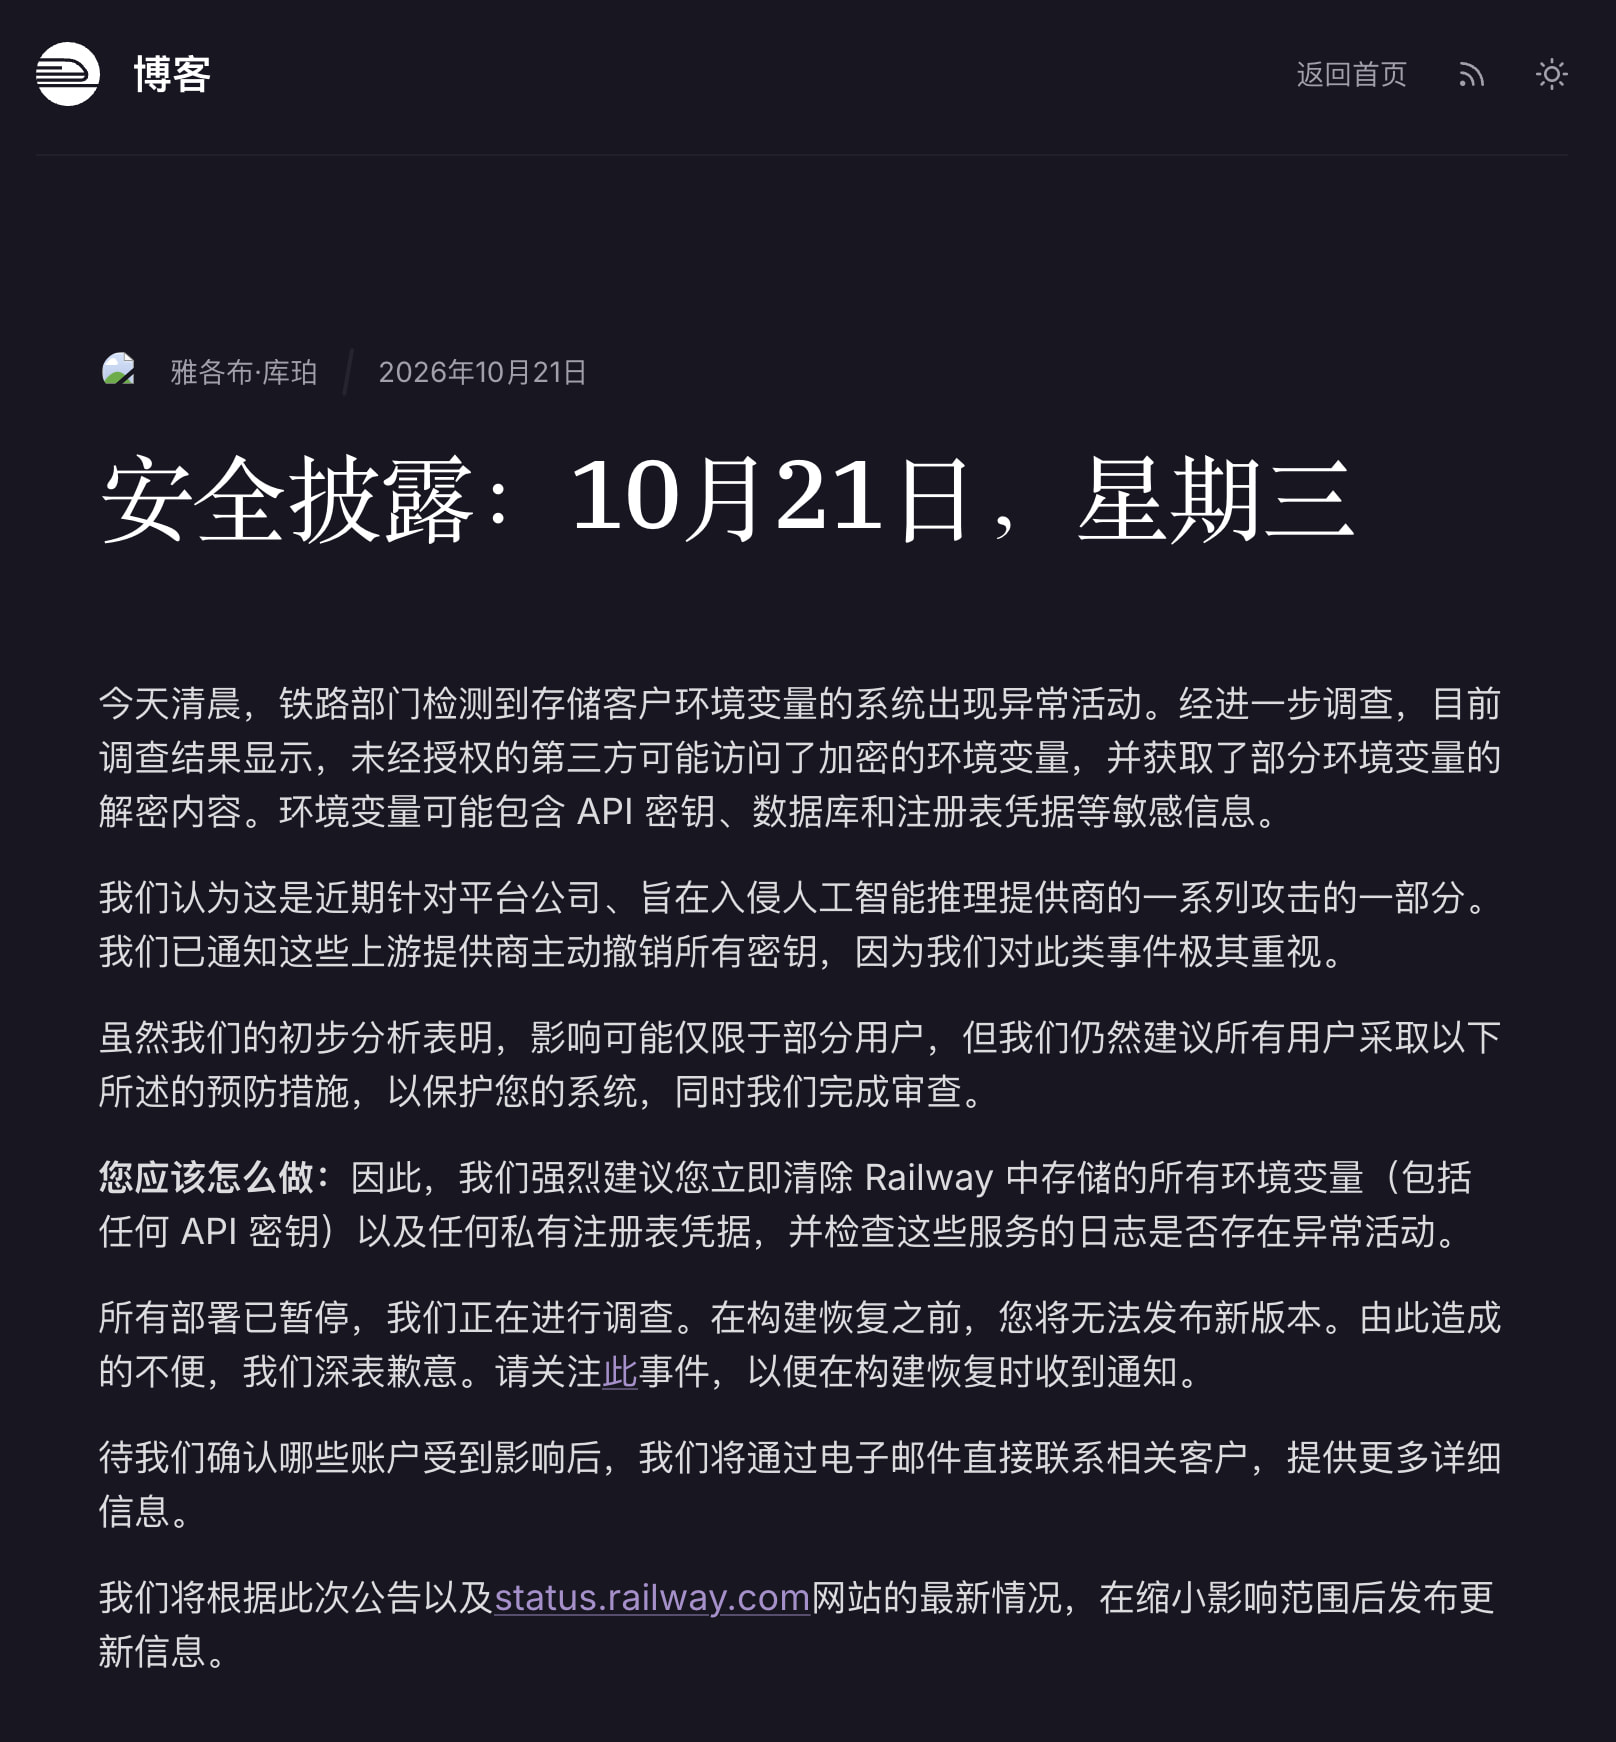
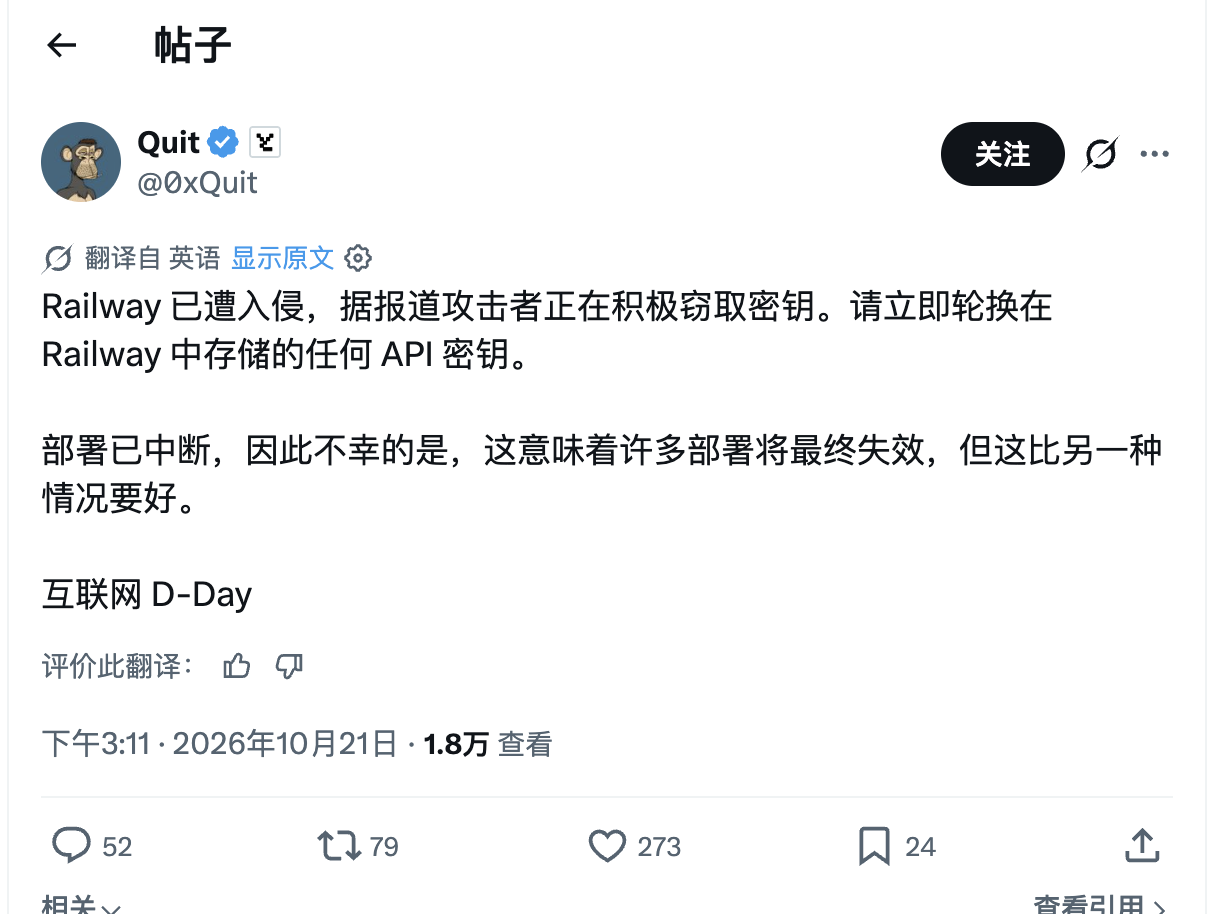
前情提要 - (美国时间)今天都发生了啥:
- eMudhra CA: 印度eMudhra的私钥泄露,全网加密流量都能被中间人攻击(附禁用证书的方法)
- go,Python certifi,pip,uv,deno,electron,bun 等工具都进行了修补。浏览器处理的快,但其他程序的长尾效应非常严重。
- php RCE 重大漏洞: 巨严重的bug,速度修复,T0级php漏洞,晚上抓紧更新
- Node.js Brotli 压缩 RCE: node.js也进入大逃杀时代
- Python 对 LiteLLM 的供应链攻击: 还在加码,梅开二度: LiteLLM 1.107.0 遭到入侵,分发有毒代码,目前已被 PyPI 撤包
- Chrome 网页沙箱逃逸?谷歌加入大逃杀Chrome 156.0.8078.48 版本紧急更新,修复了极高危漏洞
- GitLab 零点击 RCE 今天出了什么问题?GitLab 曝出漏洞 CVE-2026-110264 (CVSS 10.0),未经身份验证的用户可实现远程代码执行 (RCE)